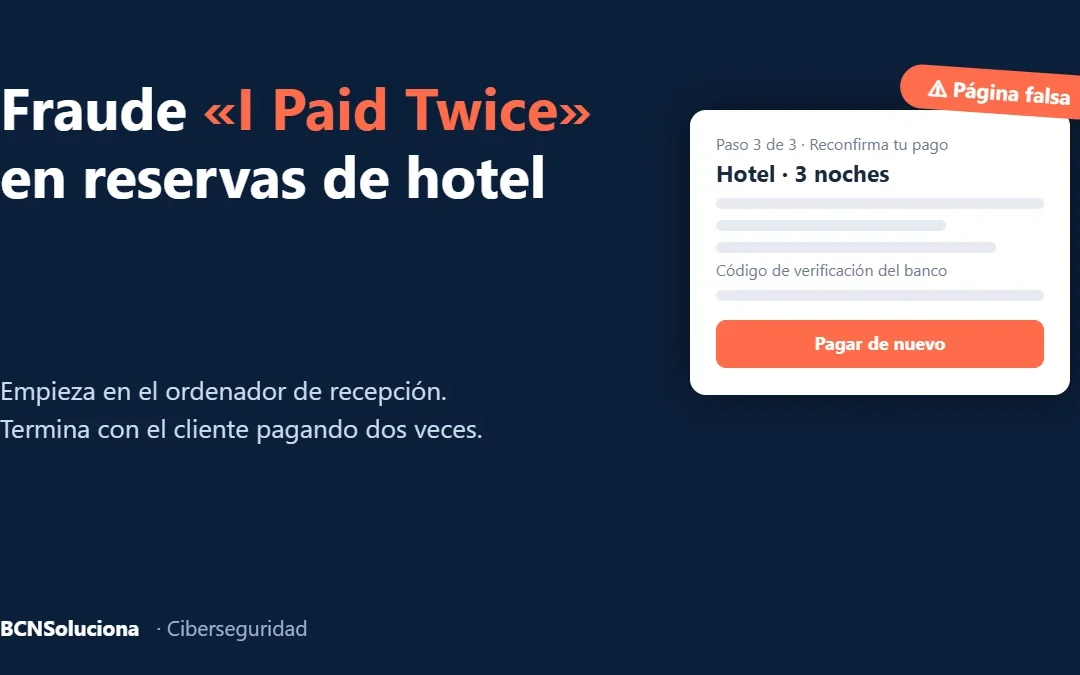
Fraude «I Paid Twice» en Booking.com: el ataque que empieza en el ordenador del hotel
En resumen: en la campaña conocida como «I Paid Twice», los delincuentes no empiezan por el cliente, sino por el hotel. Infectan el ordenador de un empleado, entran en su cuenta de Booking.com y, con las reservas reales en la mano, escriben a los huéspedes para que...
¿Cómo saber si un ciberataque ha pasado desapercibido en tu empresa?
Imagina que un lunes alguien de administración te comenta que, la semana pasada, vio un inicio de sesión que no reconoce. No ha aparecido ningún mensaje de rescate, no se ha caído ningún sistema y todo funciona con normalidad. ¿Es un simple despiste o alguien ha...
Ransomware — Guía de respuesta para pymes
Ransomware pymes: España cerró 2025 como el segundo país del mundo más impactado por ransomware, solo detrás de Estados Unidos. En 2025, el 31% de las pymes españolas sufrió al menos un ataque — más de un millón de empresas. De las que pagaron el rescate, solo el 57%...
Deepfakes y clonación de voz en empresas en España: el fraude del CEO y cómo prepararte con NIS2 y ENS
Deepfakes y clonación de voz en empresas en España: el fraude del CEO y cómo prepararte con NIS2 y ENS Los deepfakes y la clonación de voz mediante inteligencia artificial ya se utilizan en empresas en España para cometer fraudes avanzados, como el conocido fraude del...