Revisado por Alex Collado, consultor principal de BCNSoluciona (CISA, ISO 27001, CCSP y ENS), el 17 de noviembre de 2026.
En resumen: entre el jueves 12 y el sábado 14 de noviembre de 2026, Outlook, Teams, SharePoint y Copilot fallaron en decenas de países, España incluida. Microsoft lo atribuye a un problema de su propia infraestructura que surgió tras una ampliación de la capacidad de su red, descarta un ciberataque y todavía no ha publicado el informe de causa raíz. Te contamos qué pasó, cómo reclamar el crédito del SLA (tienes hasta final de diciembre), qué te piden NIS2, el RGPD, ISO 27001 y el ENS ante una caída así y 7 medidas que puedes aplicar esta semana.
Qué ha pasado: cronología de la caída
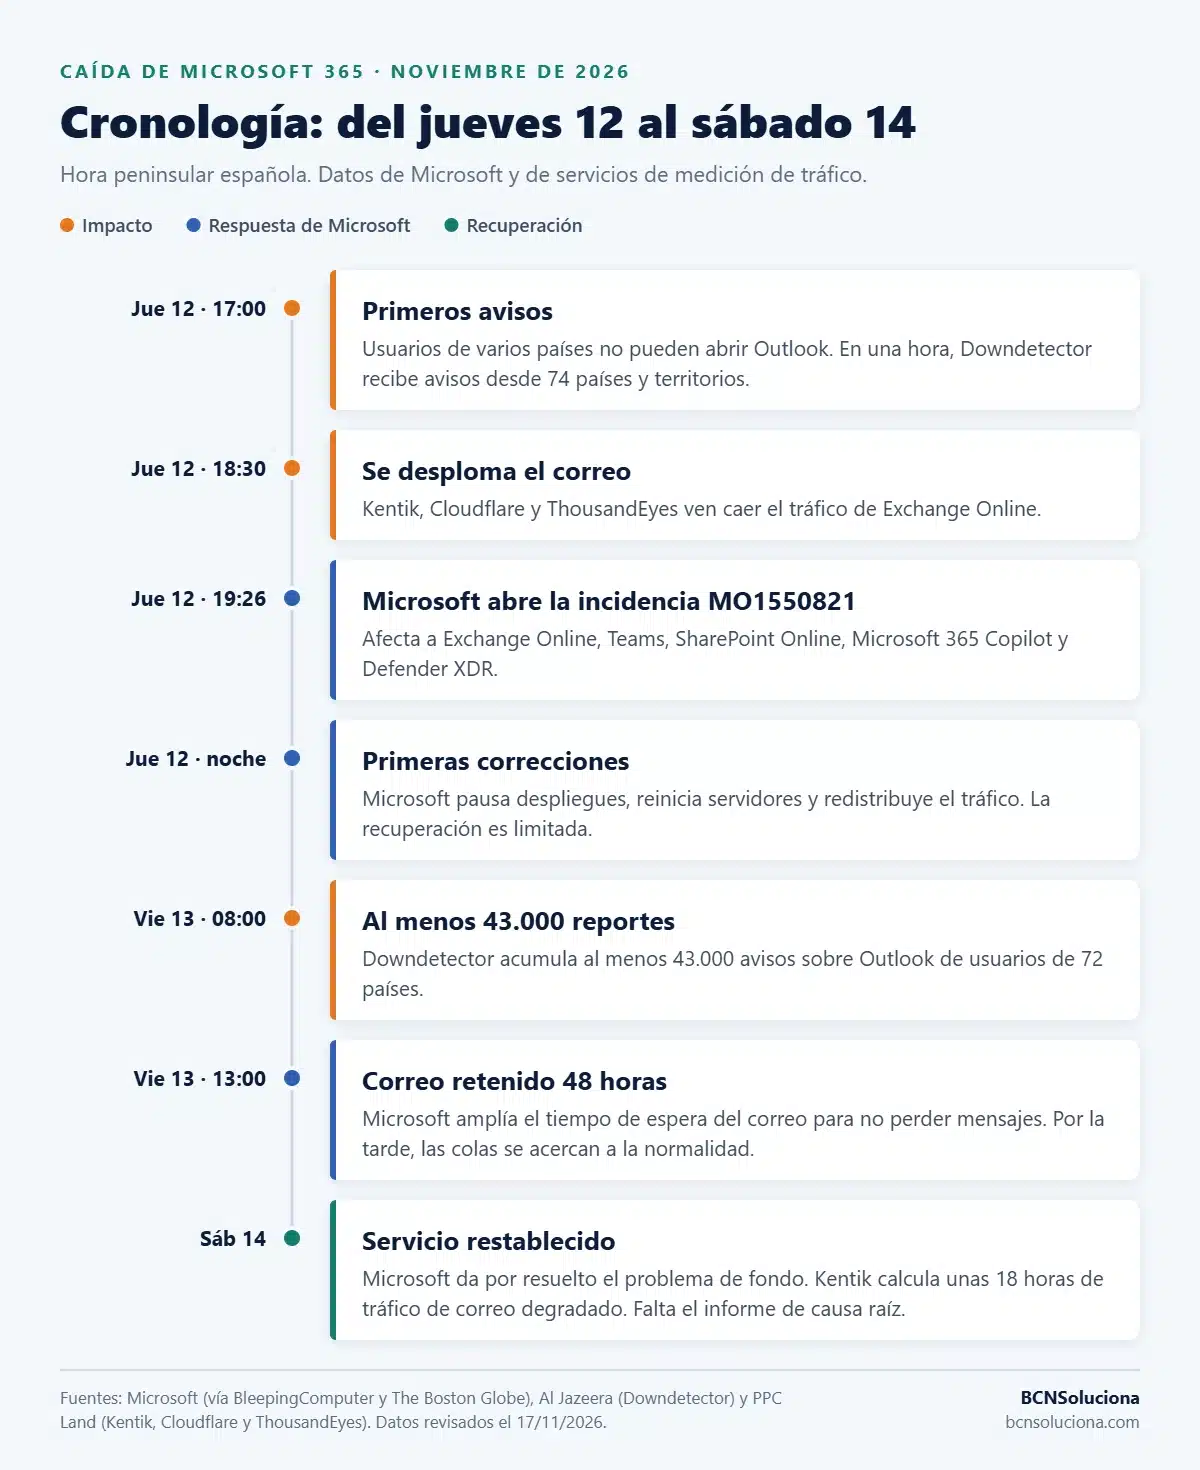
Horas en horario peninsular español, según los avisos de Microsoft y los datos de Downdetector, Kentik y Cloudflare publicados por la prensa (fuentes al final).
- Jueves 12, hacia las 17:00: empiezan los avisos de usuarios que no pueden abrir Outlook. En una hora, Downdetector ya recibe avisos desde 74 países y territorios.
- Jueves 12, desde las 18:30: se desploma el tráfico de Exchange Online y a las 19:26 Microsoft abre la incidencia MO1550821 en su panel de estado del servicio.
- Jueves por la noche: Microsoft pausa los despliegues, reinicia servidores y redistribuye el tráfico, pero la recuperación es limitada.
- Viernes 13: a las 08:00, Downdetector suma al menos 43.000 reportes sobre Outlook de usuarios de 72 países. A las 13:00, Microsoft amplía a 48 horas el tiempo de espera del correo para no perder los mensajes en cola. Por la tarde, las colas se acercan a la normalidad y la compañía pide disculpas.
- Sábado 14: Microsoft da por resuelto el problema de fondo y anuncia el restablecimiento completo. Según Kentik, el tráfico de correo estuvo muy por debajo de lo normal durante unas 18 horas.
Qué servicios se vieron afectados
No fue solo el correo. Cuando falla una capa común de la infraestructura, cae todo lo que depende de ella:
- Según el aviso de Microsoft (MO1550821): Exchange Online (Outlook), Microsoft Teams, SharePoint Online, Microsoft 365 Copilot y Microsoft Defender XDR.
- Según los avisos de usuarios en Downdetector: también OneDrive, Azure y Microsoft Store.
- Según la prensa especializada: el filtrado de seguridad de Defender, los paneles de administración de Intune y, en algunos casos, el acceso a equipos Windows en la nube.
Hay un detalle que muchas empresas pasan por alto: si tu seguridad (filtrado de correo, gestión de dispositivos) depende del mismo proveedor que tu productividad, una caída de ese proveedor te deja sin trabajar y con menos visibilidad a la vez.
¿Por qué ocurrió? Lo que sabemos (y lo que no)
Microsoft habló primero de una carga elevada en varias regiones y después lo precisó: un número importante de servidores dejó de estar disponible de forma inesperada y su carga pasó a los restantes, que acabaron saturados, sin que hubiera un aumento de tráfico. El proceso que establece las conexiones seguras se desbordaba y los servidores no superaban las comprobaciones automáticas de estado, así que el sistema los retiraba del servicio una y otra vez. Según la compañía, el fallo se introdujo durante una ampliación anterior de la capacidad de su red y afloró tras un cambio reciente.
Microsoft lo describe como un problema técnico sin relación con ciberataques ni con la IA o los agentes, y afirma que no hay indicios de actividad maliciosa. Lo que no sabemos todavía es qué cambio concreto lo desencadenó: el informe posterior al incidente, con la causa raíz, sigue pendiente.
Conviene no olvidar el contexto: es la segunda caída grave de Microsoft 365 en dos meses. La de septiembre de 2026 duró días y se atribuyó a un problema en una configuración central de autenticación. Y en enero, otra caída dejó sin servicio a Norteamérica durante casi 10 horas.
Qué significa para tu empresa
Aunque no haya habido ciberataque, una caída así es un incidente de seguridad de la información en toda regla: afecta a la disponibilidad, uno de los tres pilares junto a la confidencialidad y la integridad. Los efectos típicos son tres:
- Operación parada: equipos sin correo ni reuniones, documentos de SharePoint y OneDrive inaccesibles y procesos que dependen de Outlook o Teams (aprobaciones, avisos a clientes, facturación) detenidos.
- Comunicación rota: sin Teams ni Outlook, muchas empresas no tienen un canal alternativo pactado para hablar con clientes, proveedores y plantilla.
- Riesgo de fraude: los atacantes aprovechan estas situaciones para enviar correos falsos que piden «verificar» o «reactivar» la cuenta de Microsoft.
En los tres casos, el problema de fondo es el mismo: un único proveedor se convierte en un punto único de fallo. Es la misma lección que dejó el incidente de CrowdStrike de julio de 2024, que bloqueó unos 8,5 millones de equipos Windows.
¿Y la indemnización? Cómo reclamar el crédito del SLA
El acuerdo de nivel de servicio (SLA) de Microsoft 365 compromete un 99,9 % de disponibilidad mensual por servicio: unos 43 minutos de margen en un mes de 30 días. Si no se cumple, Microsoft no paga una indemnización, sino créditos sobre la cuota de ese servicio:
- Por debajo del 99,9 %: crédito del 25 %.
- Por debajo del 99 %: crédito del 50 %.
- Por debajo del 95 %: crédito del 100 %.
La disponibilidad se calcula en minutos de usuario afectados y por servicio (por ejemplo, Exchange Online), no por la duración del incidente ni sobre toda la suscripción. Como referencia, el experto Tony Redmond calcula que una caída total de 15 horas dejaría Exchange Online en torno al 97,9 % de disponibilidad en el mes, en el tramo del 50 %. Microsoft aún no ha publicado una duración oficial, así que cualquier cálculo es provisional.
Lo importante: los créditos no son automáticos. Hay que pedirlos con pruebas del impacto (identificadores de la cuenta, servicios y usuarios afectados, horas) a través del soporte de Microsoft o, si compras las licencias a un proveedor CSP, a través de él. Según Redmond, las reclamaciones por esta caída deben presentarse antes de que termine diciembre de 2026. Y son el único remedio que prevé el contrato: no cubren el lucro cesante ni otros costes indirectos.
NIS2, RGPD, ISO 27001 y ENS: qué te piden ante una caída así
«Nuestro proveedor se cayó» no es una respuesta válida ante un auditor si no puedes demostrar que habías evaluado ese riesgo y tenías un plan B. Cada marco lo pide a su manera:
- NIS2: la directiva exige gestionar los riesgos de la cadena de suministro, tener planes de continuidad de negocio y notificar los incidentes significativos (con un primer aviso en 24 horas). En España todavía no hay ley que la transponga y sigue vigente el Real Decreto-ley 12/2018, pero conviene usarla ya como referencia. Comprueba a quién afecta NIS2 y lo que revisará un auditor en nuestra guía Auditoría NIS2: qué revisa y cómo preparar tu empresa.
- RGPD: si durante la caída no pudiste acceder a datos personales (expedientes de clientes, pacientes o empleados), las autoridades europeas de protección de datos lo consideran una brecha de disponibilidad, aunque sea temporal. Debes registrarla (art. 33.5) y notificarla a la AEPD en 72 horas salvo que sea improbable que suponga un riesgo para los derechos de las personas.
- ISO 27001:2022: los controles 5.23 (seguridad de la información en el uso de servicios en la nube) y 5.30 (preparación de las TIC para la continuidad del negocio) piden justo esto: conocer la dependencia, tener alternativas y probarlas. El incidente debe quedar registrado, con sus lecciones aprendidas.
- ENS: las medidas de recursos externos y servicios en la nube (op.ext y op.nub), de continuidad del servicio (op.cont) y de gestión de incidentes (op.exp.7) cubren este escenario.
- DORA: si eres una entidad financiera, el reglamento (aplicable desde enero de 2025) te obliga además a clasificar el incidente y a gestionar el riesgo de tus proveedores TIC.
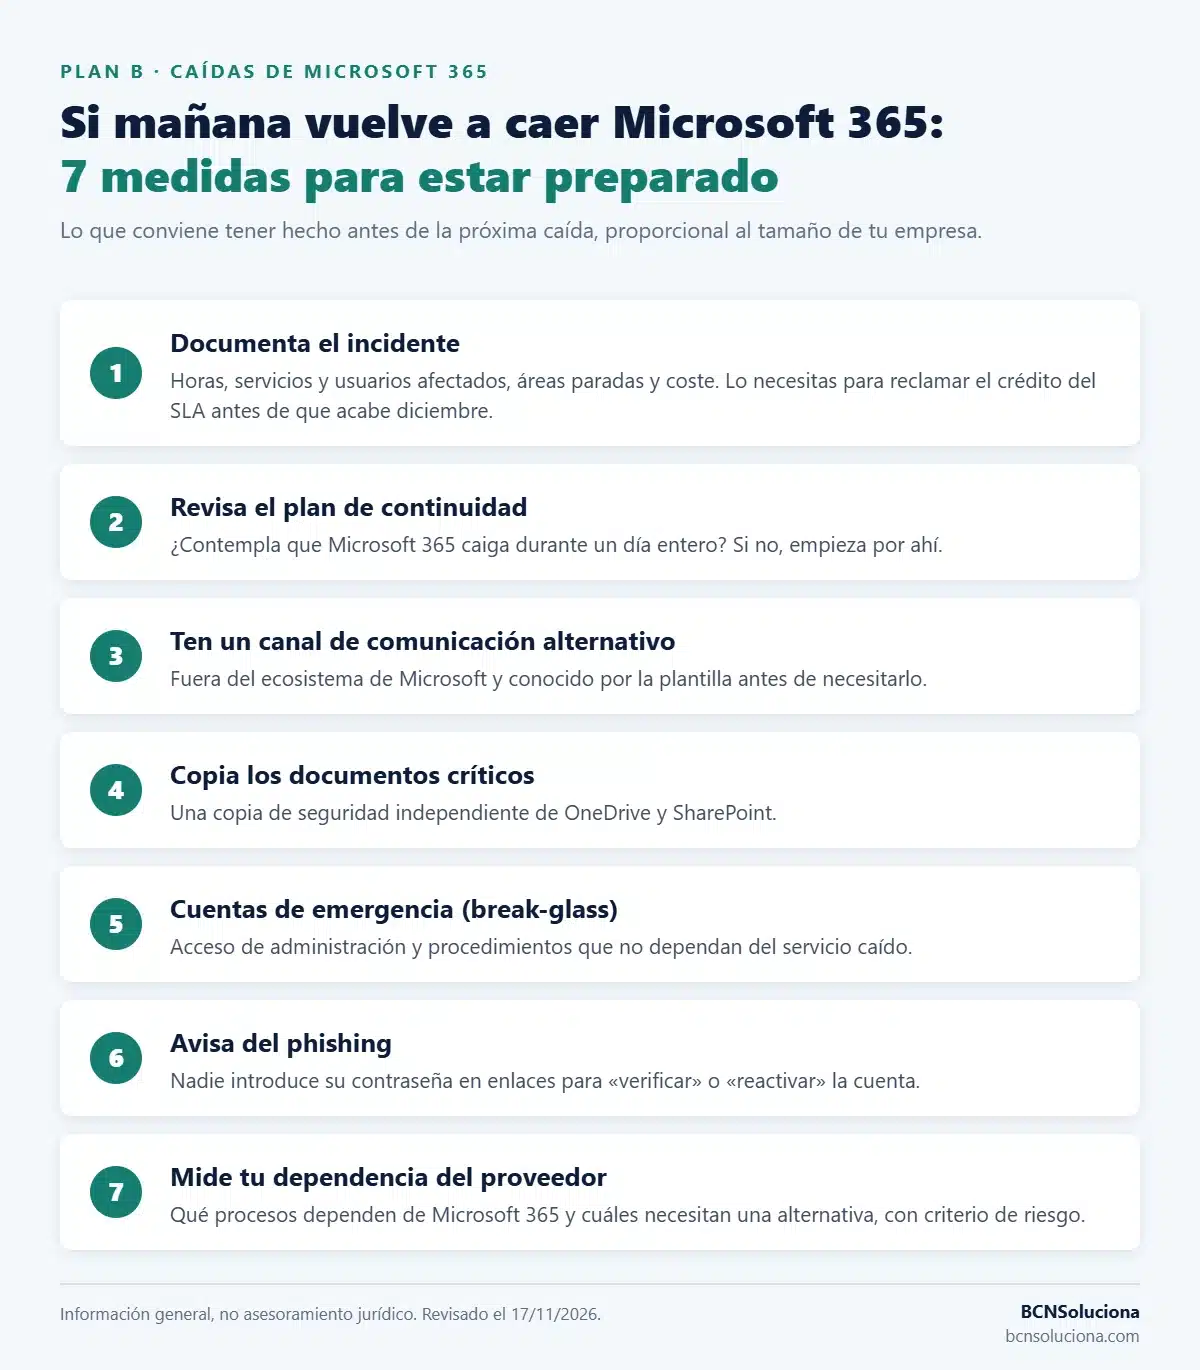
Qué hacer esta semana: 7 medidas
- Documenta el incidente. Horas de inicio y fin, servicios y usuarios afectados, áreas paradas y coste estimado. Lo necesitas para reclamar el crédito del SLA antes de final de diciembre y para tu registro de incidentes (y de brechas, si afectó a datos personales).
- Revisa tu plan de continuidad de negocio. ¿Contemplaba que Microsoft 365 cayera durante un día entero? Si la respuesta es no, ya sabes por dónde empezar.
- Define un canal de comunicación alternativo fuera del ecosistema de Microsoft (otra herramienta de mensajería corporativa o una lista de teléfonos actualizada) y asegúrate de que la plantilla lo conoce antes de necesitarlo.
- Asegura copias de los documentos críticos fuera de OneDrive y SharePoint, con una copia de seguridad independiente del proveedor.
- Mantén cuentas de emergencia de administrador (break-glass) y procedimientos de acceso que no dependan del servicio caído.
- Alerta a tu equipo sobre el phishing. Nadie debe introducir su contraseña en enlaces que piden «reactivar» o «verificar» la cuenta tras la caída. Y, mientras dure, no borres ni vuelvas a crear la cuenta de Outlook: no lo arregla, y el correo retenido se entrega cuando se restablece el servicio.
- Evalúa tu dependencia del proveedor. Haz inventario de los procesos que dependen de Microsoft 365 y decide, con criterio de riesgo, cuáles necesitan una alternativa.
Cómo te ayuda BCNSoluciona
- Riesgo de proveedores y continuidad de negocio: identificamos tus puntos únicos de fallo y los integramos en tu proyecto de ISO 27001, ENS o NIS2, con un plan B proporcionado a tu tamaño.
- CISO as a Service: un responsable de seguridad que coordina la respuesta cuando ocurre una incidencia como esta, revisa los contratos y SLA de tus proveedores y mantiene vivo el plan de continuidad.
- Respuesta a incidentes: si alguien aprovecha la caída para un fraude o un acceso indebido, te ayudamos a contenerlo y a documentarlo.
- Formación y concienciación: preparamos a tu plantilla para detectar el phishing que aparece tras cada gran caída. Puede bonificarse con FUNDAE.
Somos independientes de fabricantes: no vendemos ni promocionamos productos de Microsoft ni de ningún otro fabricante, así que nuestra recomendación se basa solo en lo que tu empresa necesita.
¿Quieres que tu empresa esté preparada para la próxima caída? Habla con un especialista y revisamos contigo tu dependencia de proveedores y tu plan de continuidad.
Preguntas frecuentes
¿Cuánto duró la caída de Microsoft 365?
Los problemas empezaron la tarde del jueves 12 de noviembre de 2026 y Microsoft anunció el restablecimiento completo el sábado 14. Según Kentik, el tráfico de correo estuvo muy por debajo de lo normal durante unas 18 horas. Microsoft todavía no ha publicado una duración oficial.
¿La caída de Microsoft fue un ciberataque?
No, según Microsoft: lo describe como un problema técnico de su infraestructura, sin indicios de actividad maliciosa. El informe definitivo de causa raíz todavía no se ha publicado.
¿Se han perdido los correos enviados durante la caída?
En general, no. Microsoft amplió a 48 horas el tiempo de espera del correo para no perder los mensajes en cola, que se entregaron con retraso al normalizarse el servicio. Si echas en falta un mensaje importante, pide al remitente que lo reenvíe.
¿Puedo reclamar a Microsoft por las pérdidas?
Puedes pedir los créditos de servicio del SLA (del 25 % al 100 % de la cuota del servicio afectado, según la disponibilidad del mes), pero no son automáticos y no cubren el lucro cesante. Las reclamaciones por esta caída deben presentarse antes de que termine diciembre de 2026, a través del soporte de Microsoft o de tu proveedor de licencias.
¿Tengo que notificar este incidente?
Depende. Si la caída te impidió acceder a datos personales, regístrala como brecha de disponibilidad y notifícala a la AEPD en 72 horas salvo que sea improbable que suponga un riesgo para las personas. Si eres operador de servicios esenciales o proveedor de servicios digitales según el Real Decreto-ley 12/2018, o entidad financiera sujeta a DORA, revisa si el impacto supera sus umbrales de notificación. Ante la duda, analízalo cuanto antes con tu responsable de seguridad.
Fuentes: BleepingComputer (incidencia MO1550821, servicios y declaraciones de Microsoft); Al Jazeera (Downdetector y caídas anteriores); PPC Land (cronología con datos de Kentik, Cloudflare y ThousandEyes); The Boston Globe (restablecimiento); Inc. (SLA y créditos); WWWhatsnew (servicios afectados y caída de septiembre). Datos revisados el 17 de noviembre de 2026. Actualizaremos este artículo cuando Microsoft publique el informe de causa raíz. Información general, no asesoramiento jurídico.