En resumen: en la campaña conocida como «I Paid Twice», los delincuentes no empiezan por el cliente, sino por el hotel. Infectan el ordenador de un empleado, entran en su cuenta de Booking.com y, con las reservas reales en la mano, escriben a los huéspedes para que «reconfirmen» el pago en una copia de Booking.com. El cliente paga dos veces y la reputación que se pierde es la del hotel.
El engaño que parece real
Un cliente reserva un hotel a través de Booking.com. Días después recibe un mensaje que parece venir del propio hotel, con su nombre, las fechas exactas y el precio correcto. Le dice que ha habido un problema con la tarjeta y que tiene que reconfirmar el pago desde un enlace.
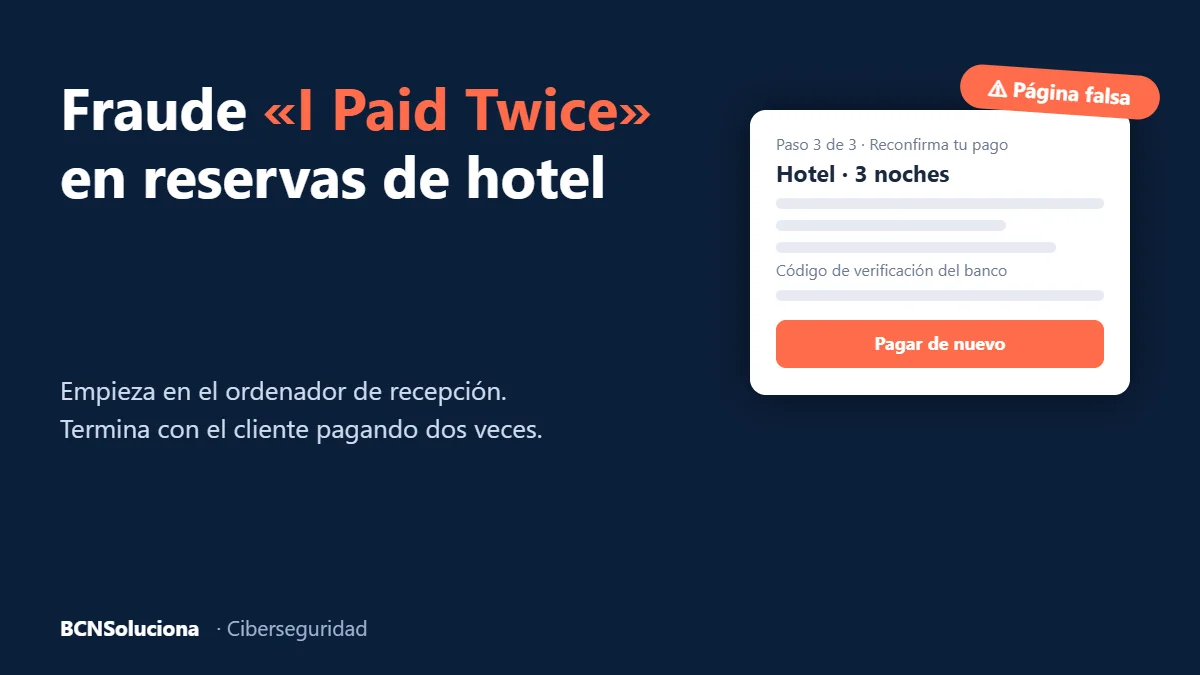
El enlace lleva a una página idéntica a Booking.com. «Paso 3 de 3». El hotel, las fechas y el precio cuadran.
No es Booking.com. Es una estafa, y empezó en el ordenador de recepción.
Cómo consiguen los datos reales: primero atacan al hotel
Este es el detalle que hace el fraude tan eficaz: los atacantes ya tienen la reserva real. El proceso tiene dos fases.
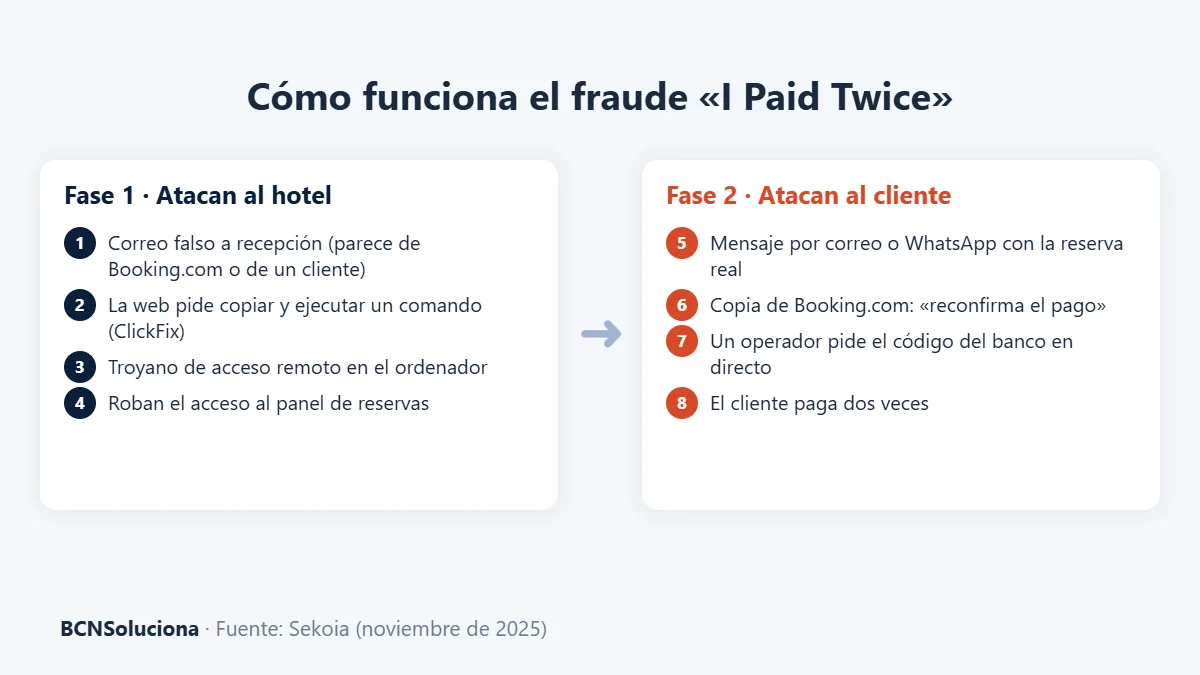
Fase 1: compromiso del hotel. El hotel recibe un correo que parece de Booking.com o de un cliente. El enlace lleva a una página que pide al empleado copiar y ejecutar un comando para «verificar» algo (la técnica se conoce como ClickFix). Ese comando instala un troyano de acceso remoto que roba las credenciales del panel de gestión del hotel en Booking.com, donde están todas las reservas con nombres, fechas, precios y datos de contacto de los huéspedes. Según el análisis publicado por Sekoia, esas credenciales también se venden en foros de ciberdelincuencia.
Fase 2: ataque al cliente. Con esos datos, los atacantes escriben a los huéspedes, por correo o por WhatsApp, haciéndose pasar por el hotel. Como conocen todos los detalles de la reserva, el mensaje parece completamente legítimo.
El portal falso que vigila en tiempo real
Lo que distingue estas estafas de un fraude simple es su sofisticación. La página falsa no es un formulario: es un sistema completo con una persona real al otro lado. Mientras la víctima está en la página, el operador puede:
- Ver en tiempo real si la víctima sigue en la página o la ha abandonado.
- Chatear con ella haciéndose pasar por atención al cliente.
- Mostrar avisos urgentes, como «Tu tarjeta ha sido bloqueada, usa otra».
- Pedir el código de verificación del banco: cuando el banco envía un SMS o una notificación para confirmar un pago, el operador lleva a la víctima a una página falsa donde lo introduce.
Este último punto es el más crítico: el operador está intentando usar la tarjeta en otro sitio en ese mismo momento y necesita el código que el banco envía al cliente.
Por qué es tan difícil de detectar
- La dirección web parece legítima a primera vista.
- Tiene HTTPS y candado: eso solo indica que la conexión está cifrada, no que la página sea de quien dice ser.
- Conoce todos los detalles reales de la reserva.
- La página es una copia exacta de Booking.com.
- En el chat responde una persona, no un bot.
Si tienes un hotel o gestionas reservas: cómo cortar el ataque en la fase 1
El cliente solo es la segunda víctima. Si el ataque se corta en el hotel, no hay datos con los que engañarle. Estas son las medidas que más reducen el riesgo:
- Verificación en dos pasos en el extranet de Booking.com y en el resto de plataformas de reservas, para todos los usuarios del hotel.
- Un usuario por persona, sin cuentas compartidas en recepción, y bajas el mismo día que alguien deja la empresa.
- Formación concreta para recepción y reservas: ninguna web legítima pide copiar y pegar un comando en el ordenador. Si una página lo pide, se cierra y se avisa.
- Bloquear la ejecución de comandos y scripts en los equipos de recepción, que no la necesitan, y tener un antivirus o EDR actualizado.
- Separar el ordenador de recepción del correo personal y de la navegación general cuando sea posible.
- Revisar los accesos al panel (inicios de sesión desde países o equipos que no son los habituales) y cambiar contraseñas ante cualquier duda.
- Avisar a los clientes en la confirmación de la reserva de que el hotel nunca les pedirá los datos de la tarjeta por un enlace ni por WhatsApp.
Si quieres saber si un ataque así funcionaría en tu empresa, una formación y simulación de phishing para tu equipo o un test de intrusión lo responden con datos.
Señales de alerta para el cliente
- Te piden reconfirmar el pago desde un enlace que llega por mensaje, correo o WhatsApp.
- El enlace no es booking.com: revisa la dirección completa antes de introducir ningún dato.
- Urgencia injustificada: «Solo tienes 10 minutos» o «Tu reserva se cancelará».
- Te piden un código del banco para completar el pago: es el código que confirma un cargo que está haciendo otra persona.
- El chat te presiona para usar otra tarjeta si la primera «falla».
Qué hacer si sospechas
Si ya has introducido datos:
- Llama de inmediato a tu banco para bloquear la tarjeta.
- Pide que marquen la operación como fraudulenta.
- Cambia las contraseñas de tu correo y de Booking.com.
Si recibes un mensaje sospechoso:
- No pulses ningún enlace.
- Entra en Booking.com escribiendo tú la dirección o desde la aplicación oficial, y revisa allí la reserva.
- Llama al hotel al teléfono oficial, buscado por ti, no al que aparece en el mensaje.
- Comunica el mensaje a Booking.com desde su centro de ayuda.
En España puedes pedir orientación gratuita en la línea de ayuda en ciberseguridad de INCIBE, el 017.
El alcance del problema
Sekoia publicó su análisis de la campaña en noviembre de 2025: estaba activa al menos desde abril de 2025 y había usado cientos de dominios fraudulentos. Los medios especializados han informado después de que se extiende a otras plataformas de reservas.
Detrás hay grupos organizados con infraestructura profesional, operadores humanos y kits de phishing hechos a medida. No son oportunistas: es una industria del fraude.
Conclusión
Para el cliente, la mejor defensa es la desconfianza sana: ante un mensaje urgente sobre una reserva, nunca uses el enlace del mensaje y entra siempre por la plataforma oficial. Tu banco nunca te pedirá un código para algo que no has iniciado tú.
Para el hotel, la defensa está antes: proteger el acceso al panel de reservas y preparar a quien abre el correo en recepción. ¿Quieres revisarlo en tu empresa? Cuéntanos tu caso.
Preguntas frecuentes
¿Qué es la estafa «I Paid Twice» de Booking.com?
Es una campaña de phishing en la que los atacantes roban el acceso de un hotel a Booking.com y usan sus reservas reales para pedir a los clientes que vuelvan a pagar en una copia de la web. El cliente acaba pagando dos veces.
¿Booking.com ha sido hackeado?
Según los análisis publicados, el acceso se consigue infectando los ordenadores de los hoteles y robando sus credenciales, no atacando los sistemas de Booking.com.
¿Cómo protejo mi hotel de este fraude?
Activa la verificación en dos pasos en el panel de reservas, usa un usuario por persona, forma al personal de recepción para no ejecutar comandos que pida una web y revisa los accesos al panel.
¿El candado de la web garantiza que es segura?
No. El candado indica que la conexión está cifrada, pero las webs falsas también lo tienen. Lo que hay que comprobar es la dirección completa.
Artículo elaborado por el equipo de BCNSoluciona a partir de investigaciones de seguridad públicas sobre campañas activas contra plataformas de reservas. Se ha omitido toda información técnica sensible. Fuente principal: Sekoia, «Phishing campaigns «I Paid Twice» targeting Booking.com hotels and customers» (noviembre de 2025).