
Roadmap AI Act 2026–2028 para empresas
Roadmap AI Act para empresas: hoja de ruta práctica de cumplimiento 2026–2028 La inteligencia artificial ya forma parte de los procesos diarios de muchas organizaciones. Departamentos comerciales, recursos humanos, marketing, administración, atención al cliente y...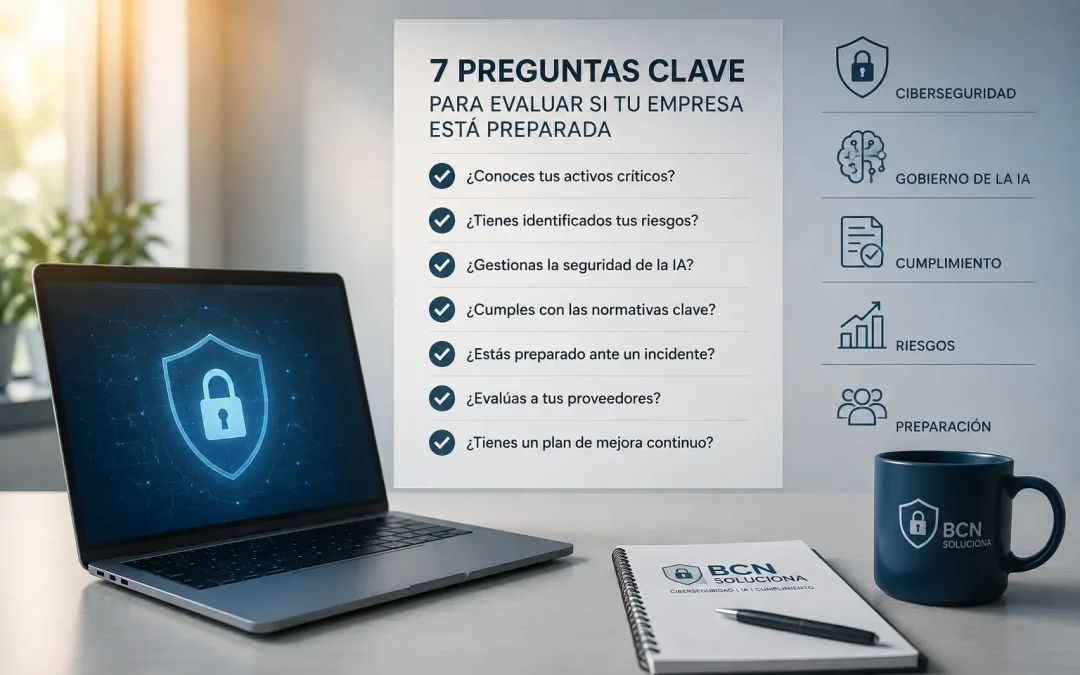
Agosto baja el ritmo. Tus riesgos no: 7 preguntas para saber si tu empresa está realmente preparada
En agosto baja el volumen de reuniones, pero los sistemas, los proveedores y las herramientas de inteligencia artificial siguen funcionando. Estas siete preguntas te ayudarán a identificar si tu empresa está realmente preparada para afrontar sus riesgos, demostrar una...
Ransomware — Guía de respuesta para pymes
Ransomware pymes: España cerró 2025 como el segundo país del mundo más impactado por ransomware, solo detrás de Estados Unidos. En 2025, el 31% de las pymes españolas sufrió al menos un ataque — más de un millón de empresas. De las que pagaron el rescate, solo el 57%...
NIS2 en España en 2026: qué exige y cómo preparar tu empresa
Si tu empresa opera en uno de los sectores de la Directiva NIS2, conviene prepararse ya, aunque España todavía no haya aprobado la ley de transposición. Hay tres motivos. Tus clientes sujetos a NIS2 en otros países de la UE ya exigen a sus proveedores medidas de...