En resumen: el 17 de noviembre de 2026, el Centro Criptológico Nacional (CCN) publicó la guía CCN-STIC 861, que explica cómo aplicar el Esquema Nacional de Seguridad (ENS) frente a la IA ofensiva, es decir, a los ataques en los que la inteligencia artificial ayuda al atacante. Para el CCN, la IA no inventa técnicas nuevas: multiplica la velocidad, la escala y la personalización de las de siempre, como el phishing o la explotación de vulnerabilidades. La guía no crea obligaciones nuevas, pero concreta criterios comprobables para 25 medidas del anexo II, desde la autenticación multifactor resistente al phishing hasta los plazos de parcheo. Y llega en un momento delicado: en la autoevaluación del propio CCN, ninguna de las 618 organizaciones que participaron alcanzó el nivel de preparación adecuado.
Si tu organización está en el ámbito del ENS o vendes a la Administración, en nuestra consultoría e implantación del ENS te ayudamos a llevar estos criterios a tu análisis de riesgos y a tu declaración de aplicabilidad. Y si quieres comprobar cómo resisten tus sistemas, hacemos pentest y test de intrusión. Para el contexto de los ataques con IA de este año en Europa, tienes nuestro artículo sobre IA y ciberataques en Europa.
Qué es la CCN-STIC 861 (y qué no cambia)
Es una guía de la serie 800, la que el CCN dedica al ENS, fechada en noviembre de 2026. Toma como referencia el informe CCN-CERT BP/36 de buenas prácticas frente a la IA ofensiva, publicado en junio, y lo traduce a criterios de aplicabilidad sobre las medidas del ENS. Se publicó junto con la CCN-STIC 862, sobre la amenaza cuántica, una semana antes de las XX Jornadas STIC, cuyo lema este año une precisamente la IA ofensiva y la amenaza cuántica.
Lo que conviene tener claro para leerla bien:
- No añade medidas ni cambia su exigibilidad. Mandan la categoría del sistema, las dimensiones de seguridad y el análisis de riesgos. Tampoco sube la categoría de un sistema por el mero hecho de que use IA.
- No hace falta demostrar que el atacante usó IA. Lo que cuenta es si la evolución de estas capacidades cambia la probabilidad, el impacto, los tiempos de reacción o la eficacia de tus salvaguardas.
- Te afecta aunque no uses IA. Cubre los ataques potenciados por IA contra cualquier sistema y, además, el abuso de los modelos, agentes, complementos o servicios de IA que formen parte de tu sistema o de tu cadena de suministro.
- No trata el gobierno de tu propia IA. La gobernanza, la calidad, los sesgos o la supervisión humana de los sistemas de IA quedan fuera, y el CCN anuncia que los abordará en un documento independiente. Para eso, tienes nuestro servicio de gobierno de la IA.
¿A quién afecta?
A las mismas organizaciones que el ENS: todo el sector público y las empresas privadas cuyos sistemas prestan servicios a la Administración por contrato (artículo 2.3 del Real Decreto 311/2022), además de cualquier organización que adopte el ENS de forma voluntaria. Dentro de cada una, a quienes hacen el análisis de riesgos y a quienes implantan, operan y supervisan las medidas.
Cómo cambia la amenaza y cómo están las organizaciones
Según la guía, la IA acelera y abarata actividades que ya conocemos: reconocer objetivos, preparar engaños personalizados, descubrir y explotar vulnerabilidades, generar y mutar código dañino, evadir controles, abusar de identidades y encadenar acciones. Y pone al alcance de más actores capacidades que antes exigían mucho conocimiento.
El punto de partida no es bueno. El 3 de noviembre, el CCN publicó los resultados de su cuestionario de autoevaluación sobre IA ofensiva, disponible desde julio en su herramienta INÉS:
- Participaron 618 organizaciones públicas y privadas.
- La puntuación media fue de 47,5 sobre 100, un nivel de madurez inicial.
- Ninguna llegó a los 95 puntos que indicarían una preparación adecuada.
- Las carencias principales están en las capacidades de protección, el gobierno, la gestión de riesgos y la cultura de ciberseguridad.
- El informe propone un plan de acción de 53 iniciativas en cuatro bloques. Las 18 del primero son de aplicación inmediata, como reforzar el parcheo, desplegar MFA resistente al phishing o controlar la cadena de suministro de componentes de IA.
Las medidas del ENS que más cambian
La guía da criterios para 25 medidas del anexo II. Estas son las que más trabajo suelen dar.
Identidades y accesos (op.acc.3 a op.acc.6)
Cuando lo indique el análisis de riesgos, la autenticación debe priorizar la MFA resistente al phishing, sobre todo para administradores, accesos remotos y accesos a información sensible, con límite de intentos y detección de comportamientos anómalos. En las actuaciones sensibles, pedir, autorizar, ejecutar y revisar deben quedar separados, también cuando intervienen agentes de IA, y las aprobaciones las da una identidad que no controla el mismo agente. El mínimo privilegio y la revisión de permisos se extienden a las identidades no humanas: cuentas técnicas, servicios, agentes y herramientas. Nada de credenciales compartidas ni de delegaciones ilimitadas a un agente.
Parches más rápidos cuando la IA acelera la explotación (op.exp.4)
La priorización de las actualizaciones debe tener en cuenta la exposición del activo, la criticidad del servicio, si hay explotación activa conocida, si la vulnerabilidad puede explotarse de forma automatizada o con ayuda de IA y los avisos de los organismos competentes. Si la IA puede acelerar el descubrimiento o la explotación, los plazos de corrección se acortan en proporción.
Inventario, configuración y código dañino (op.exp.1, op.exp.2 y op.exp.6)
El inventario incluye los modelos, agentes, complementos, fuentes de conocimiento y servicios de IA que pueden acceder a datos o actuar, con su versión, responsable y dependencias. La configuración reduce al mínimo los servicios, puertos y permisos expuestos, y limita las herramientas de cada agente a las imprescindibles. La protección frente a código dañino debe cubrir también el generado, ofuscado o mutado con IA, y su eficacia se comprueba periódicamente.
Incidentes, registro y vigilancia (op.exp.7, op.exp.8, op.mon.1 y op.mon.3)
Hay que revisar los tiempos de respuesta frente a campañas automatizadas y de gran volumen, y tener un procedimiento específico para la suplantación avanzada: suspender la actuación afectada, comprobar las autorizaciones, preservar las evidencias, contener y coordinarse con terceros. Si usas agentes de IA, el registro debe permitir saber qué agente actuó, con qué herramienta, con qué resultado y con qué aprobación humana. Y la detección basada en firmas se complementa con análisis de comportamiento y correlación para cambios rápidos de táctica y ataques en varias etapas.
Personas (mp.per.3 y mp.per.4)
La concienciación incluye el phishing hiperpersonalizado, las voces clonadas, la suplantación por vídeo y las falsas instrucciones urgentes. Y no basta con saber reconocer el engaño: tiene que haber procedimientos de pausa, verificación por un canal independiente y escalado, comprobados con campañas y ejercicios. La formación se adapta a cada rol, de los usuarios a desarrollo, contratación o auditoría.
Software, red y servicios expuestos (mp.sw.1, mp.sw.2, mp.com.4, mp.s.1, mp.s.2 y mp.s.4)
El desarrollo controla el código generado con IA, las dependencias que se añaden de forma automática y la inyección de instrucciones desde fuentes no confiables. Antes de pasar a producción hay que aportar evidencias de resistencia con análisis estático y dinámico, revisión de código, pruebas de penetración y escenarios automatizados. La red separa administración, desarrollo, pruebas y producción, y limita a dónde puede conectarse cada agente. El correo se refuerza frente al contenido sintético; la web incorpora gestión del tráfico automatizado contra la extracción masiva, la exploración sistemática y los intentos de acceso a cuentas, y la protección frente a denegación de servicio revisa la capacidad, los límites y el anti-DDoS, algo que puedes comprobar con un test DDoS.
Análisis de riesgos, proveedores y continuidad (op.pl.1, op.ext.3 y op.cont.1 a op.cont.3)
El análisis de riesgos incorpora las amenazas de la IA ofensiva y se revisa cuando cambian las capacidades ofensivas, la exposición o la eficacia de las salvaguardas. Se inventarían los proveedores de modelos, datos, servicios de IA, API, complementos y agentes, verificando su procedencia y sus actualizaciones, también en los subcontratistas. Y la continuidad contempla interrupciones rápidas y simultáneas en varios componentes, con pruebas que incorporen escenarios automatizados.
Los 11 escenarios de riesgo de la guía
La guía cruza 11 escenarios con las medidas más directamente vinculadas a cada uno. El análisis de riesgos (op.pl.1) los abarca todos, y la vigilancia (op.mon.3) y la formación (mp.per.4) son transversales.
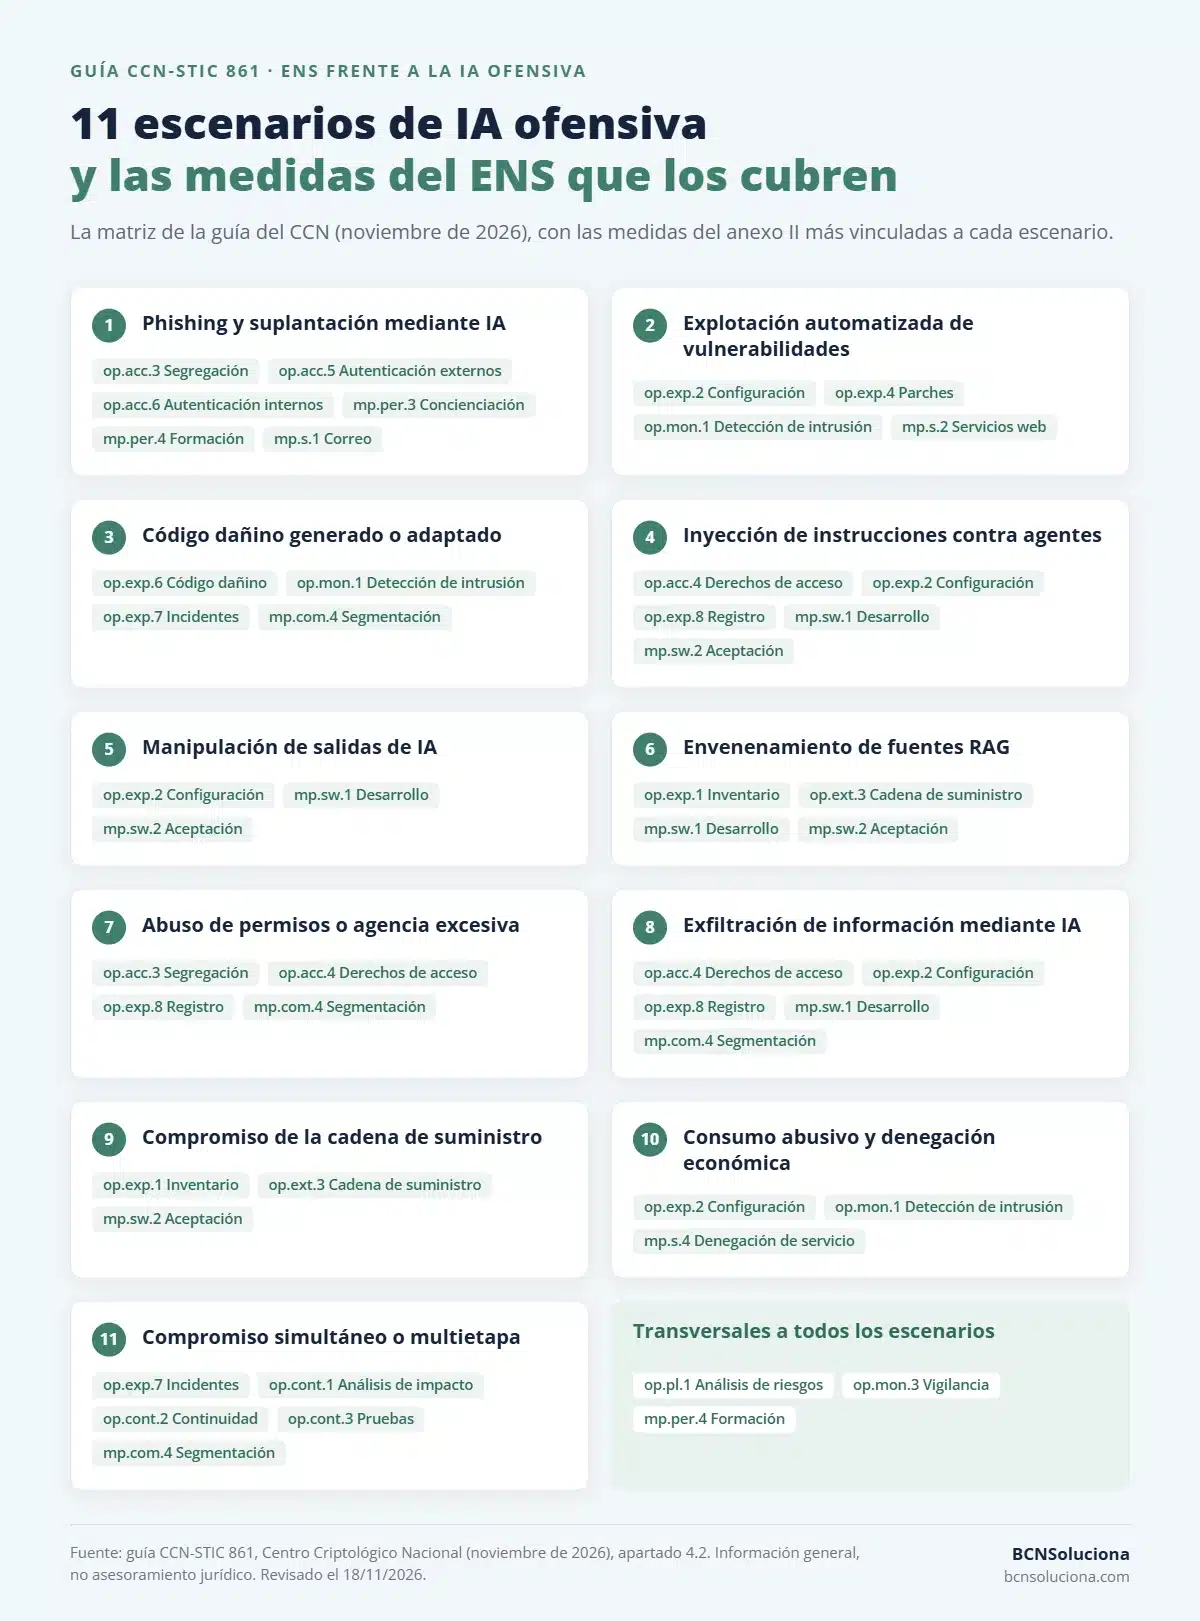
- Phishing y suplantación mediante IA para robar credenciales u obtener actuaciones indebidas.
- Explotación automatizada de vulnerabilidades, que acorta el tiempo entre su descubrimiento y su uso.
- Código dañino generado o adaptado con IA para producir variantes y eludir la detección.
- Inyección de instrucciones contra agentes de IA, directa o a través de fuentes no confiables.
- Manipulación de salidas de IA que otros componentes procesan sin validar.
- Envenenamiento de fuentes RAG para condicionar respuestas o actuaciones.
- Abuso de permisos o agencia excesiva de un agente con más herramientas o permisos de los necesarios.
- Exfiltración de información mediante IA: datos, secretos o instrucciones internas accesibles al modelo.
- Compromiso de la cadena de suministro: modelos, datos, bibliotecas, API o actualizaciones manipulados.
- Consumo abusivo y denegación económica: agotar capacidad, cuotas o presupuesto con peticiones masivas.
- Compromiso simultáneo o multietapa de varias identidades, servicios o dependencias a la vez.
Varios de ellos, como la inyección de instrucciones, la manipulación de salidas, el envenenamiento de fuentes RAG o la agencia excesiva, se ponen a prueba con un pentesting de IA sobre tus chatbots, sistemas RAG y agentes.
Cómo priorizar
La guía pide priorizar por el riesgo que se reduce, no por el número de actuaciones, y valorar al menos:
- la exposición de activos y servicios, si hay explotación activa y si el ataque puede automatizarse;
- el impacto y la criticidad de la información y de los servicios;
- lo que pueden hacer los agentes o componentes y el alcance de sus permisos;
- la dependencia de terceros, su concentración y lo difícil que sería sustituirlos;
- cuánto se reduce el tiempo disponible para detectar, decidir, contener y recuperar;
- la eficacia, urgencia, viabilidad, coste y plazo de cada actuación;
- el riesgo residual y las medidas compensatorias mientras tanto.
Van primero las actuaciones sobre riesgos críticos, explotados activamente o capaces de causar efectos rápidos y amplios. Y una idea que conviene recordar en el comité de dirección: el coste o la dificultad, por sí solos, no justifican dejar sin tratar un riesgo que no se ha aceptado.
Qué tienes que documentar
Las decisiones sobre qué aplica, cómo se adapta, qué va primero y qué riesgo se acepta se justifican en el análisis de riesgos y se reflejan, cuando corresponda, en la declaración de aplicabilidad y en los planes de tratamiento del riesgo, con responsables, plazos, evidencias, dependencias, excepciones, medidas compensatorias y riesgo residual. La eficacia se demuestra con registros, pruebas y ejercicios, y las decisiones se revisan cuando cambian las amenazas, la exposición, la arquitectura, los permisos, los componentes de IA o los proveedores, o después de un incidente.
Por dónde empezar: 6 acciones
- Revisa tu análisis de riesgos con los 11 escenarios y anota los riesgos residuales.
- Activa la MFA resistente al phishing para administradores, accesos remotos y usuarios externos con acceso a información sensible.
- Acorta los plazos de parcheo de lo que está expuesto a internet y de lo que tiene explotación activa conocida.
- Inventaría tus componentes de IA (agentes, complementos, conectores y fuentes RAG) y recorta sus permisos.
- Implanta la verificación por canal independiente para pagos, cambios de datos bancarios y otras actuaciones sensibles, y ensáyala.
- Comprueba que tus defensas aguantan con pruebas de penetración y escenarios automatizados, no solo con documentos.
Cómo te ayudamos
En BCNSoluciona preparamos a empresas y organizaciones para la declaración o la certificación de conformidad con el ENS. Con la CCN-STIC 861 te ayudamos a incorporar la IA ofensiva a tu análisis de riesgos y a tu declaración de aplicabilidad, y a comprobar con un pentest que las medidas funcionan. Si usas chatbots, sistemas RAG o agentes, los evaluamos con pentesting de IA. Y si quieres vigilar entre auditorías qué tienes expuesto, KIRA, nuestro módulo de gestión de la superficie de ataque, descubre tus activos expuestos y prioriza sus vulnerabilidades.
Para llevar el plan de acción en el tiempo, nuestro CISO as a Service se encarga del seguimiento con tu equipo. Preparamos, no certificamos: el certificado del ENS lo emite una entidad acreditada.
Cuéntanos qué te preocupa y te decimos por dónde empezar.
Preguntas frecuentes
¿Qué es la IA ofensiva?
Según la guía del CCN, es el uso de sistemas de IA, como los modelos generativos, los modelos de lenguaje o los agentes autónomos, para apoyar, automatizar o ejecutar fases de un ataque: reconocer objetivos, generar phishing, desarrollar código dañino, encontrar y explotar vulnerabilidades o tomar decisiones operativas.
¿La CCN-STIC 861 añade obligaciones nuevas al ENS?
No. Da criterios para aplicar y adaptar medidas que ya existen. Lo que te exige sigue dependiendo de la categoría del sistema y del análisis de riesgos, y el uso de IA no sube por sí solo esa categoría.
¿Me afecta si mi organización no usa inteligencia artificial?
Sí. La guía cubre los ataques potenciados por IA aunque tu sistema no tenga ningún componente de IA. Si además usas agentes, chatbots o sistemas RAG, se suman los riesgos de su abuso, como la inyección de instrucciones.
¿Qué es la MFA resistente al phishing?
Una autenticación multifactor cuyos factores no puede interceptar, reutilizar ni reenviar quien suplante al servicio legítimo. Los códigos por SMS o las notificaciones que se aprueban con un toque no cumplen esa condición; las llaves de seguridad y las passkeys basadas en FIDO2 están diseñadas para ello.
¿Cómo de preparadas están las organizaciones frente a la IA ofensiva?
En la autoevaluación del CCN, cuyos resultados se publicaron el 3 de noviembre de 2026, participaron 618 organizaciones públicas y privadas. La media fue de 47,5 puntos sobre 100 y ninguna alcanzó los 95 que indicarían una preparación adecuada.
Fuentes: Centro Criptológico Nacional, guía CCN-STIC 861, Criterios de aplicabilidad de las medidas del ENS frente a la IA ofensiva (noviembre de 2026), nota de presentación del 17 de noviembre de 2026, estado de preparación de las entidades frente a la IA ofensiva (3 de noviembre de 2026) e informe CCN-CERT BP/36, Buenas prácticas frente al modelo de IA ofensiva (junio de 2026); Real Decreto 311/2022, por el que se regula el Esquema Nacional de Seguridad. Revisado el 18 de noviembre de 2026. Información general, no asesoramiento jurídico.