En resumen: el 17 de noviembre de 2026, el Centro Criptológico Nacional (CCN) publicó la guía CCN-STIC 862, que explica cómo aplicar el Esquema Nacional de Seguridad (ENS) ante la amenaza cuántica. No crea obligaciones nuevas: da criterios para que 26 medidas del anexo II tengan en cuenta que la computación cuántica puede llegar a comprometer parte de la criptografía que usamos hoy. En el fondo, te pide saber dónde usas criptografía, cuánto tiempo tiene que aguantar y cómo la vas a cambiar sin parar el servicio. Te lo resumimos con los 11 escenarios de riesgo y los 5 pasos que propone para priorizar.
Si tu organización está en el ámbito del ENS o vendes a la Administración, en nuestra consultoría e implantación del ENS te ayudamos a llevar estos criterios a tu análisis de riesgos y a tu declaración de aplicabilidad. Si antes quieres entender qué es la criptografía poscuántica y por qué afecta a algoritmos como RSA, tienes nuestra guía de criptografía post-cuántica.
Qué es la guía CCN-STIC 862 (y qué no es)
Es una guía de la serie 800, la que el CCN dedica al ENS, fechada en noviembre de 2026. Su objetivo es que las organizaciones preparen, planifiquen, ejecuten y supervisen la transición a la criptografía poscuántica de forma homogénea, proporcionada, verificable y basada en el riesgo. El CCN la publicó el mismo día que la CCN-STIC 861, sobre la IA ofensiva, una semana antes de las XX Jornadas STIC, cuyo lema este año une precisamente la IA ofensiva y la amenaza cuántica.
Tres aclaraciones que cambian cómo hay que leerla:
- No modifica el ENS. No añade medidas ni cambia cuándo son exigibles: eso sigue dependiendo de la categoría del sistema, de las dimensiones y niveles de seguridad y, cuando proceda, del análisis de riesgos. Lo que hace es decirte cuándo y cómo una medida que ya aplicas tiene que tener en cuenta la amenaza cuántica.
- No fija algoritmos ni plazos. Los mecanismos criptográficos concretos, su autorización y los calendarios de transición los establecerá el CCN en sus directrices y recomendaciones.
- No se trata de «cambiar RSA por otro algoritmo». La transición se plantea como un proceso de gestión del riesgo: identificar usos y dependencias, evaluar la exposición, priorizar, planificar y ejecutar la migración, gestionar la convivencia entre mecanismos y ganar criptoagilidad para el siguiente cambio.
¿A quién afecta?
A las mismas organizaciones que el ENS: todo el sector público y las empresas privadas cuyos sistemas prestan servicios a la Administración por contrato, como recoge el artículo 2.3 del Real Decreto 311/2022. También a quien aplique el ENS de forma voluntaria como marco de referencia. Dentro de cada organización, se dirige a los responsables del análisis y la gestión de riesgos y a quienes implantan, operan y supervisan las medidas.
Si eres proveedor de la Administración, fíjate en los criterios de contratación (op.ext.1) y de cadena de suministro (op.ext.3): llevan a las entidades públicas a pedir a sus proveedores compromisos de actualización criptográfica y una hoja de ruta. Conviene tener la tuya preparada.
Por qué hay que empezar ya: capturar hoy, descifrar mañana
La amenaza afecta sobre todo a la criptografía de clave pública que se usa para establecer claves, autenticar y firmar. Y el riesgo no empieza el día que exista un ordenador cuántico capaz de romperla: alguien puede capturar hoy comunicaciones cifradas, guardarlas y descifrarlas cuando tenga la capacidad. El CCN lo llama captura presente y descifrado futuro (en inglés, harvest now, decrypt later).
Por eso la guía pide comparar tres plazos:
- el horizonte de protección: cuánto tiempo tienen que seguir protegidas la información o las evidencias, como un expediente que debe seguir siendo confidencial durante años o una firma que tendrá que poder verificarse mucho después;
- el tiempo de migración: cuánto tardarás en sustituir los mecanismos afectados;
- la vigencia esperada del mecanismo: hasta cuándo es razonable confiar en él.
Si el horizonte de protección más el tiempo de migración superan esa vigencia, la transición es especialmente prioritaria. Y un matiz que se suele olvidar: migrar reduce la exposición a partir de ahora, pero no protege lo que ya se haya interceptado, que necesita un tratamiento aparte.
Las 4 capacidades que pide desarrollar
La guía apoya toda la transición en cuatro capacidades transversales:
- Inventario criptográfico: un registro estructurado y al día de dónde y para qué usas criptografía (algoritmos, protocolos, bibliotecas, módulos, certificados, servicios, productos, interfaces y dependencias), con su finalidad, ubicación, responsable y ciclo de vida. Sin incluir nunca claves ni otro material secreto.
- Evaluación del riesgo criptográfico y cuántico, para saber qué está expuesto y qué va primero.
- Planificación de la transición: hoja de ruta, responsables, recursos, dependencias, hitos y condiciones de migración.
- Criptoagilidad: poder sustituir algoritmos, protocolos, parámetros, claves, certificados o bibliotecas de forma controlada y con un impacto asumible.
Y marca dónde poner el foco primero: los servicios esenciales, la información que necesita confidencialidad durante mucho tiempo, las infraestructuras de clave pública (PKI), los servicios de identidad y firma electrónica y los activos expuestos a la captura presente y descifrado futuro.
Las 26 medidas del ENS que toca revisar
La guía da criterios para 26 medidas del anexo II. No es una lista cerrada: las demás siguen aplicándose como siempre. Agrupadas por áreas, esto es lo que cambia:
- Gobierno y planificación (org.3, op.pl.1, op.pl.2, op.pl.3 y op.pl.5). Los procedimientos deben cubrir quién decide la transición, cómo se aprueban los cambios y las excepciones, cómo conviven los mecanismos clásicos y los poscuánticos, cómo se vuelve atrás de forma segura y cómo se migra de urgencia. El análisis de riesgos incorpora el inventario de dependencias y los plazos del apartado anterior; si aceptas seguir usando un mecanismo con resistencia insuficiente, la aceptación tiene que ser expresa, motivada, temporal y revisable. La arquitectura incorpora la criptoagilidad desde el diseño e impide degradarse a mecanismos no autorizados. En las compras se exigen criptoagilidad, actualizaciones y soporte para migrar. Y ojo: que un producto esté cualificado no demuestra por sí solo que resista la amenaza cuántica, así que también cuenta la hoja de ruta del fabricante.
- Accesos (op.acc.5 y op.acc.6). Si la autenticación de usuarios externos o internos depende de certificados u otros mecanismos de clave pública, hay que identificar los certificados, protocolos y cadenas de confianza y planificar su sustitución sin cortar el servicio, también en el acceso remoto, las API y las comunicaciones entre sistemas.
- Explotación (op.exp.1, op.exp.2, op.exp.7, op.exp.8 y op.exp.10). El inventario de activos recoge los activos criptográficos y un mapa de sus dependencias; la lista de componentes software, cuando se aplica, lo complementa. Las configuraciones solo permiten lo autorizado y retiran lo obsoleto de forma coordinada. La gestión de incidentes contempla la pérdida de confianza en un algoritmo o certificado, con una migración acelerada preparada y ensayada. Se conservan evidencias del ciclo de vida de claves y certificados. Y en la protección de claves se evalúan por separado el establecimiento de claves, la firma, el cifrado simétrico y las funciones hash: custodiar bien una clave no compensa un algoritmo que ha dejado de ser seguro.
- Proveedores (op.ext.1 y op.ext.3). Los contratos incluyen compromisos de actualización criptográfica, sustitución de certificados y algoritmos, aviso de fin de soporte y colaboración en pruebas y migraciones, también para los subcontratistas. En la cadena de suministro se evalúan bibliotecas, módulos criptográficos, PKI, HSM, firmware y servicios externos.
- Continuidad (op.cont.1, op.cont.2 y op.cont.3). El análisis de impacto incluye la caída de servicios que dependen de PKI y certificados. El plan de continuidad prevé la sustitución urgente de claves y certificados y la migración de emergencia, y se ensayan la renovación masiva, la revocación, la convivencia de mecanismos y la vuelta atrás.
- Personas (mp.per.3 y mp.per.4). Concienciación para quien tenga que aplicar decisiones de transición, y formación específica para los equipos de PKI, firma, arquitectura, desarrollo, sistemas, contratación, continuidad y auditoría, comprobada con ejercicios.
- Comunicaciones e información (mp.com.2, mp.com.3 y mp.si.2). Hay que identificar qué comunicaciones e información dependen de mecanismos vulnerables y priorizar la migración de la que necesita confidencialidad prolongada. Solo se usan mecanismos poscuánticos o híbridos cuando proceda y estén autorizados: que un algoritmo esté estandarizado no significa que esté autorizado para tu caso de uso en el ENS.
- Software (mp.sw.1 y mp.sw.2). En el desarrollo, la criptografía se separa de la lógica de negocio para poder cambiarla sin rediseñar la aplicación. Antes de pasar a producción se prueban la interoperabilidad, el rendimiento, la convivencia y la vuelta atrás, porque los mecanismos poscuánticos cambian el tamaño de los datos, la latencia y el consumo de memoria.
- Firma electrónica y sellos de tiempo (mp.info.3 y mp.info.4). Se distingue entre las firmas y sellos nuevos y la conservación de los históricos, y se planifica la renovación o el resellado antes de perder la confianza en el algoritmo: hacerlo tarde no recupera la validez de una evidencia.
Los 11 escenarios de riesgo de la guía
La guía incluye una matriz que relaciona escenarios de riesgo con las medidas que más ayudan. No sustituye al análisis de riesgos, pero es una buena lista de comprobación:
- Captura presente y descifrado futuro: información cifrada interceptada hoy para descifrarla más adelante.
- Ruptura de autenticación y firma: certificados, firmas o accesos que dejan de ser fiables.
- Dependencias criptográficas desconocidas: bibliotecas, certificados o protocolos que nadie tiene identificados.
- Falta de criptoagilidad: no poder cambiar un mecanismo sin rediseñar el sistema o sus integraciones.
- Migración incompleta o inconsistente: mezcla descontrolada de mecanismos clásicos y poscuánticos, con vueltas a opciones débiles.
- Compromiso de claves o certificados durante su renovación, sustitución o revocación.
- Pérdida de validez de evidencias: documentos, registros, firmas y sellos que con el tiempo dejan de poder acreditarse.
- Bloqueo por proveedores o productos sin soporte ni ruta de migración.
- Impacto en rendimiento y disponibilidad por el mayor tamaño, latencia o consumo de los mecanismos poscuánticos.
- Interoperabilidad insuficiente entre sistemas que adoptan estándares o calendarios distintos.
- Migración criptográfica de emergencia por una pérdida repentina de confianza o un cambio urgente de directrices.
Cómo priorizar: los 5 pasos del CCN
Una vez decidido qué medidas aplican, la guía propone priorizar las actuaciones con este procedimiento:
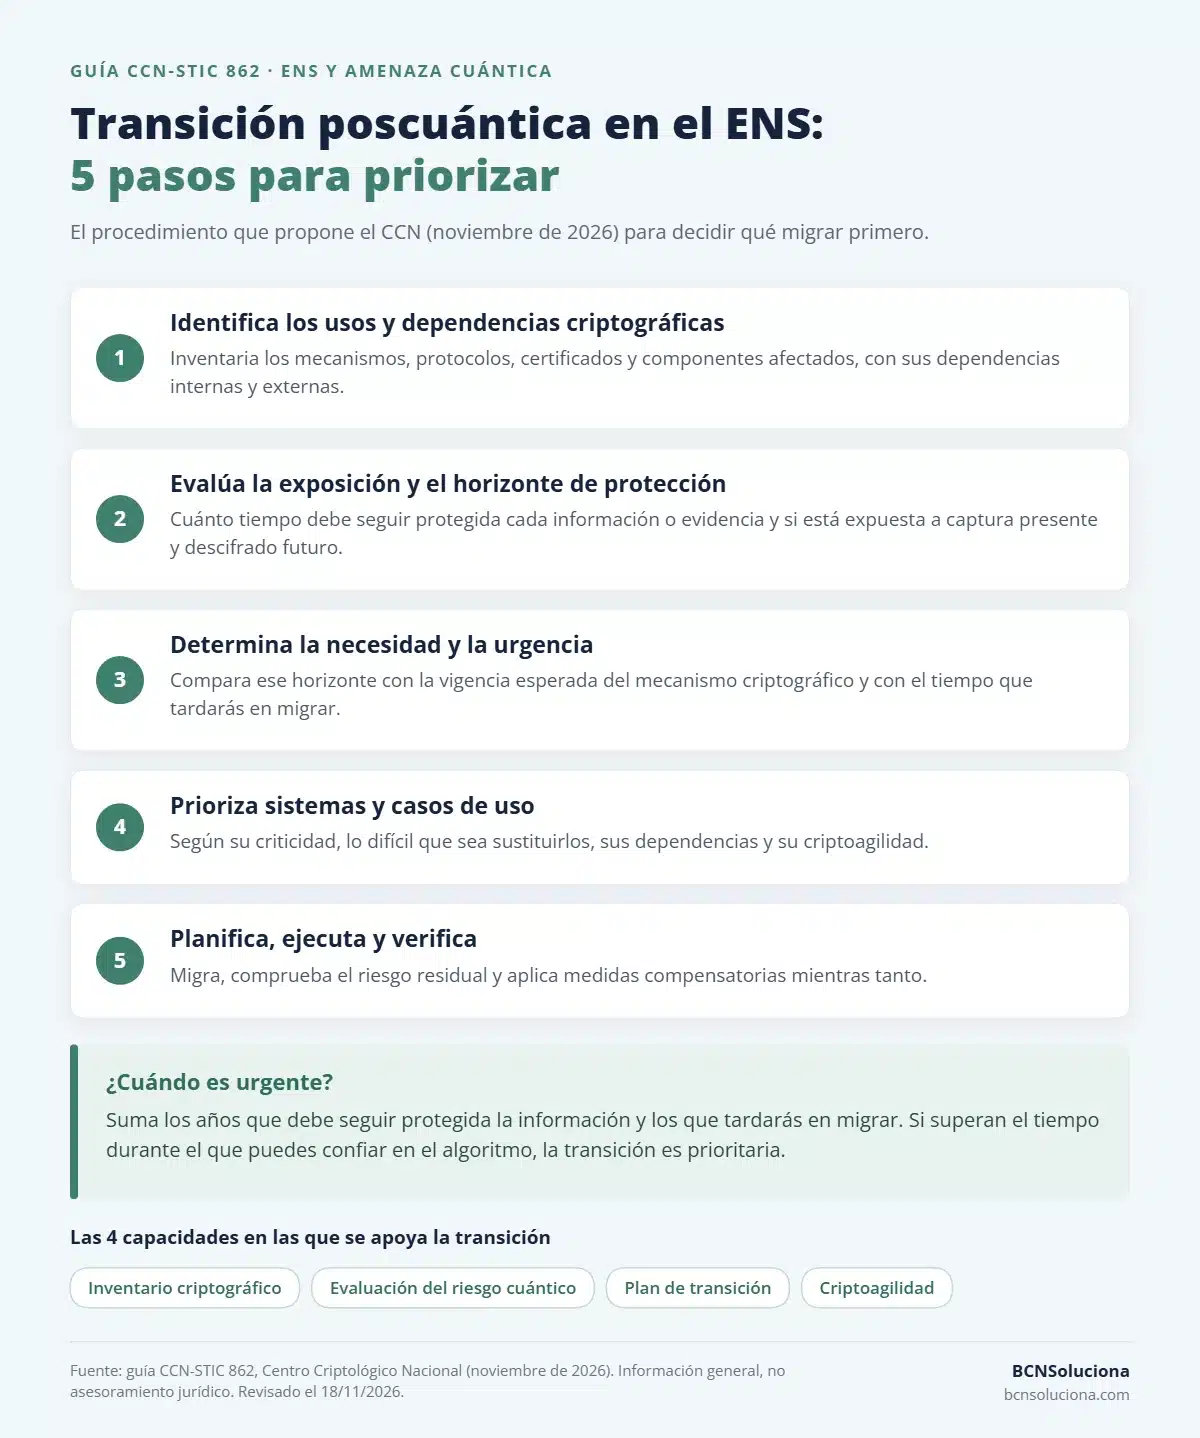
- Identifica los usos y dependencias criptográficas: mecanismos, protocolos, certificados y componentes afectados, con sus dependencias internas y externas.
- Evalúa la exposición y el horizonte de protección: cuánto tiempo debe protegerse cada información o evidencia y si está expuesta a captura presente y descifrado futuro.
- Determina la necesidad y la urgencia: compara ese horizonte con la vigencia esperada del mecanismo y con el tiempo que te llevará migrar.
- Prioriza sistemas y casos de uso según su criticidad, lo difícil que sea sustituirlos, sus dependencias y su criptoagilidad.
- Planifica, ejecuta y verifica: lleva a cabo la migración, comprueba el riesgo residual y aplica medidas compensatorias mientras tanto.
Qué tienes que documentar
Las decisiones sobre qué aplica, cómo se adapta, qué va primero y qué riesgo se acepta se justifican en el análisis de riesgos y se reflejan, cuando corresponda, en la declaración de aplicabilidad, en los planes de tratamiento del riesgo y en un plan de transición criptográfica. Ese plan recoge responsables, recursos, plazos, dependencias, hitos, pruebas, criterios de aceptación, excepciones, medidas compensatorias y riesgo residual.
El seguimiento se hace con indicadores verificables y se revisa al menos una vez al año, y antes si cambian la amenaza, los estándares, los mecanismos autorizados, los proveedores o la arquitectura, o si hay incidentes. Las evidencias son las de siempre en el ENS: inventarios, procedimientos, configuraciones, contratos, registros, informes de pruebas y decisiones de aceptación.
¿Hay plazos?
La guía no fija fechas: los calendarios de transición los marcará el CCN en sus directrices. En el ámbito europeo, los Estados miembros, con el apoyo de la Comisión, adoptaron en junio de 2025 una hoja de ruta coordinada para la transición a la criptografía poscuántica con tres hitos: empezar la transición antes de que acabe 2026, completar los casos de uso de alto riesgo antes de que acabe 2030 y el resto, en la medida de lo posible, en 2035. El primer paso, en cualquier caso, es el mismo: el inventario.
Por dónde empezar esta semana
- Nombra a un responsable de la transición criptográfica y decide cómo se aprueban los cambios y las excepciones.
- Empieza el inventario por lo más expuesto: certificados y PKI, servicios publicados en internet, VPN y acceso remoto, firma electrónica, API e integraciones con terceros.
- Clasifica la información por horizonte de protección: qué tiene que seguir siendo confidencial o verificable dentro de muchos años.
- Pregunta a tus proveedores críticos por su hoja de ruta poscuántica y por su soporte de actualización criptográfica.
- Añade la criptoagilidad a tus compras: que todo lo nuevo pueda actualizar sus algoritmos y documente sus dependencias.
- Incorpora la amenaza cuántica a la próxima revisión del análisis de riesgos y de la declaración de aplicabilidad.
Cómo te ayudamos
En BCNSoluciona preparamos a empresas y organizaciones para la declaración o la certificación de conformidad con el ENS. Con la CCN-STIC 862 te ayudamos a incorporar la amenaza cuántica a tu análisis de riesgos y a tu declaración de aplicabilidad, a levantar el inventario criptográfico y a preparar el plan de transición, aprovechando lo que ya tengas de ISO 27001. Preparamos, no certificamos: el certificado lo emite una entidad acreditada.
Si necesitas que alguien lleve esa hoja de ruta año a año, nuestro CISO as a Service se encarga del seguimiento junto a tu equipo.
Cuéntanos en qué punto estás con el ENS y te decimos por dónde empezar.
Preguntas frecuentes
¿La guía CCN-STIC 862 es obligatoria?
Es una guía del CCN para facilitar el cumplimiento del ENS, prevista en el Real Decreto 311/2022. No añade medidas ni cambia su exigibilidad: indica cuándo y cómo las medidas que ya te aplican, según la categoría del sistema y el análisis de riesgos, deben tener en cuenta la amenaza cuántica.
¿Tengo que cambiar ya mis algoritmos criptográficos?
No necesariamente. La guía prioriza conocer qué usas, evaluar el riesgo y planificar. Que exista un estándar poscuántico no basta para implantarlo: el mecanismo debe estar autorizado por el CCN para tu caso de uso y encajar en madurez, interoperabilidad y rendimiento. Los modos híbridos se usan cuando lo indiquen las directrices.
¿Qué es la criptoagilidad?
Es la capacidad de un sistema, producto o servicio para cambiar algoritmos, protocolos, parámetros, claves, certificados o bibliotecas de forma controlada y con un impacto asumible en la seguridad, la interoperabilidad y la continuidad. Se consigue, sobre todo, separando la criptografía de la lógica de negocio y centralizando las políticas criptográficas.
¿Qué debe incluir un inventario criptográfico?
Los algoritmos, protocolos, bibliotecas, módulos, certificados, servicios, productos e interfaces que usan criptografía, con sus dependencias, su finalidad, ubicación, responsable y ciclo de vida. Nunca las claves ni otro material secreto.
¿Afecta a las empresas privadas?
Sí, si sus sistemas prestan servicios a la Administración por contrato y entran en el ámbito del ENS (artículo 2.3 del Real Decreto 311/2022), o si aplican el ENS de forma voluntaria. Además, los criterios sobre contratos y cadena de suministro llevan a las entidades públicas a pedir compromisos de actualización criptográfica a sus proveedores.
Fuentes: Centro Criptológico Nacional, guía CCN-STIC 862, Criterios de aplicabilidad de las medidas del ENS ante la amenaza cuántica (noviembre de 2026) y nota de presentación del 17 de noviembre de 2026; Real Decreto 311/2022, por el que se regula el Esquema Nacional de Seguridad; Comisión Europea, hoja de ruta coordinada para la transición a la criptografía poscuántica (junio de 2025). Revisado el 18 de noviembre de 2026. Información general, no asesoramiento jurídico.