Revisado por Alex Collado, consultor principal de BCNSoluciona (CISA, ISO 27001, CCSP y ENS), el 9 de noviembre de 2026.
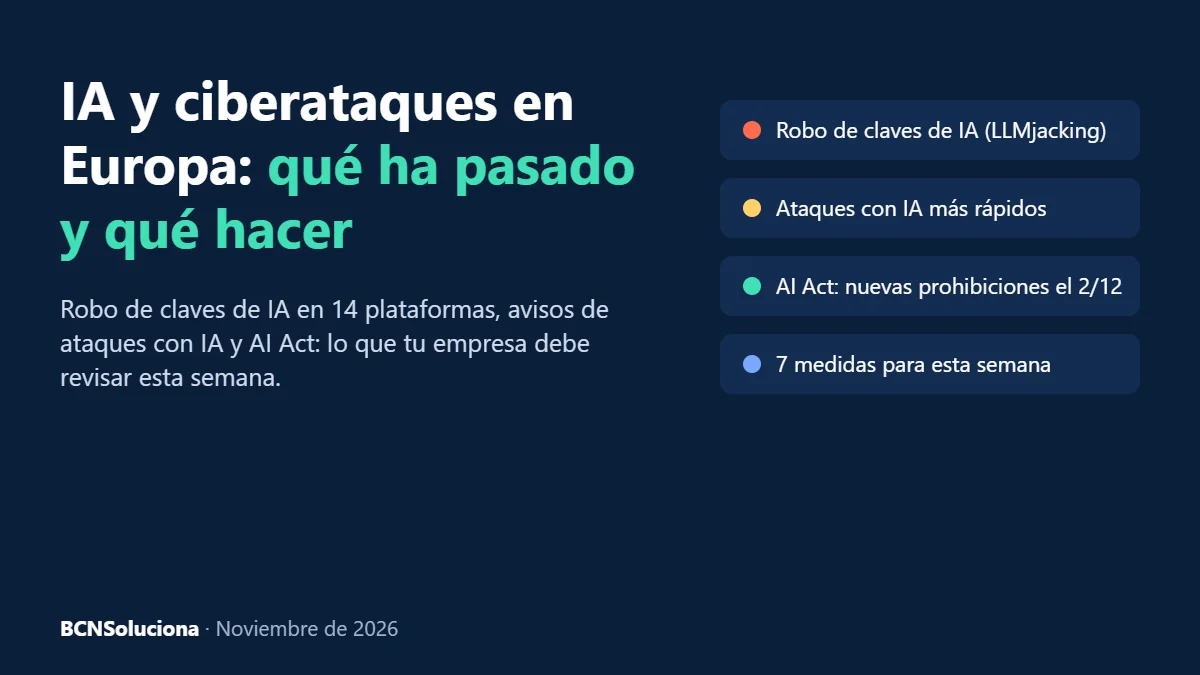
En resumen: en las últimas semanas, los ataques relacionados con la inteligencia artificial han pasado de ser una previsión a una noticia. Entre octubre y noviembre de 2026, al menos 14 plataformas usadas para crear y alojar aplicaciones de IA sufrieron robos de claves de acceso a modelos, que los atacantes usaron o revendieron a costa de las víctimas. Al mismo tiempo, el Reino Unido ha advertido de ataques con IA contra infraestructuras críticas y la mayoría de los países de la UE no ha designado aún su autoridad del AI Act. Te contamos qué ha pasado, qué significa para una empresa y qué hacer esta semana.
Qué ha pasado: el robo de claves de IA («LLMjacking»)
Según una investigación de la empresa de seguridad Wiz recogida por Infobae el 7 de noviembre, entre principios de octubre y principios de noviembre de 2026 al menos 14 plataformas que los desarrolladores usan para crear y alojar aplicaciones de IA sufrieron incidentes de seguridad. Entre ellas figuran Fireworks AI y Northflank.
El patrón se repite: los atacantes buscaban las variables de entorno, la configuración donde estas plataformas guardan las contraseñas y claves de sus clientes, en especial las claves de acceso a modelos de IA. Con esas claves lanzaban cantidades enormes de consultas a los modelos, pagadas por la víctima, o las revendían. Es lo que se conoce como LLMjacking.
- En los dos casos que siguió Wiz, el uso no autorizado empezó unos 30 minutos después de que las claves quedaran expuestas.
- En uno de ellos, una sola clave acumuló unas 800.000 llamadas en 30 horas hasta que la empresa lo corrigió al cuarto día.
- Wiz estima que esos dos casos consumieron más de 100.000 dólares a precio de tarifa.
- Una de las plataformas afectadas anunció su cierre tras el incidente.
Hay un detalle que muchas empresas desconocen: borrar una clave de la plataforma donde estaba guardada no la anula. Hay que revocarla en el proveedor que la emitió (el del modelo de IA), generar una nueva y revisar el registro de uso.
El Reino Unido avisa: ataques con IA contra infraestructuras críticas
El 3 de noviembre, un responsable oficial británico advirtió de que el Reino Unido sufrirá ciberataques con IA contra infraestructuras críticas antes de 2028, según recogieron Euronews y The Washington Post. El mensaje de fondo vale para cualquier país europeo: la IA abarata y acelera los ataques, y los defensores tienen que asumirlo en su planificación.
El AI Act avanza, aunque los Estados van con retraso
Según publicó el 9 de noviembre Moncloa.com, dieciséis países de la UE han incumplido el plazo para designar su autoridad nacional de IA. Que la supervisión vaya con retraso no aplaza las obligaciones de las empresas: las prácticas prohibidas y la alfabetización en IA ya se aplican, y el 2 de diciembre de 2026 entran en vigor nuevas prohibiciones añadidas por el Reglamento Ómnibus. Lo explicamos en cómo saber si tu empresa cumple el AI Act.
Qué significa para tu empresa
No hace falta desarrollar modelos de IA para estar expuesto. Basta con que tu empresa:
- tenga claves o cuentas de pago de servicios de IA (OpenAI, Azure, Amazon Bedrock, Google…) usadas por un proveedor, una integración o un desarrollador;
- haya conectado un chatbot, un agente o una automatización a sus datos o a su correo;
- o tenga una plantilla que usa herramientas de IA por su cuenta, sin normas.
En los tres casos, un descuido de configuración se convierte en una factura, en una fuga de datos o en una puerta de entrada. Repasamos todos estos riesgos, uno a uno, en nuestra guía de riesgos de la IA en la empresa y cómo mitigarlos.
Qué hacer esta semana: 7 medidas
- Haz inventario de claves de IA: qué claves existen, quién las creó, dónde están guardadas y qué proveedor las emitió.
- Revoca y rota las que hayan estado en plataformas afectadas, repositorios de código o variables de entorno compartidas. Recuerda: se revocan en el proveedor, no solo en la plataforma.
- Pon límites de gasto y alertas en cada cuenta de IA, para que un uso anómalo se vea en horas y no en la factura del mes.
- Guarda los secretos en un gestor de secretos, con una clave por aplicación y por entorno, y con los permisos mínimos.
- Revisa los registros de uso de tus cuentas de IA: picos de consultas, horarios raros o modelos que no usáis.
- Pide a tus proveedores que te confirmen si están afectados y cómo protegen tus claves.
- Prueba tus sistemas de IA como lo haría un atacante antes de que lo haga otro: un pentesting de IA revisa credenciales, permisos, inyección de instrucciones y fuga de datos.
Cómo te ayuda BCNSoluciona
- Diagnóstico de IA gratuito: en unos minutos sabes qué usos de IA tienes, qué te pide el AI Act y por dónde empezar. Haz el diagnóstico.
- Pentesting de IA: probamos chatbots, agentes e integraciones con técnicas de ataque reales y te entregamos qué corregir y en qué orden.
- Gobierno de la IA: inventario, políticas, gestión de riesgos y cumplimiento del AI Act y la ISO/IEC 42001, con nuestra consultoría de gobierno de la IA.
- Formación para la plantilla: uso seguro de la IA en cada puesto, bonificable con FUNDAE en España. Ver la formación en IA.
¿Quieres revisar ya tus claves y sistemas de IA? Cuéntanos tu caso.
Preguntas frecuentes
¿Qué es el LLMjacking?
Es el robo de claves de acceso a modelos de IA para usarlos a costa de la víctima o revenderlos. La víctima paga las consultas y, además, sus claves pueden servir para acceder a otros datos o servicios.
¿Basta con borrar una clave de IA si sospecho que se ha filtrado?
No. Hay que revocarla en el proveedor que la emitió, crear una nueva, actualizarla donde se use y revisar el registro de consultas para ver si hubo uso no autorizado.
Mi empresa no desarrolla IA, ¿me afecta?
Sí, si usa servicios de IA de pago, integraciones o agentes conectados a sus datos, o si la plantilla usa herramientas de IA sin normas. El riesgo no está solo en desarrollar modelos, sino en cómo se conectan y se usan.
¿El retraso de los países en el AI Act retrasa las obligaciones de las empresas?
No. Las prácticas prohibidas y la alfabetización en IA ya se aplican, y el 2 de diciembre de 2026 entran nuevas prohibiciones, aunque la autoridad nacional de tu país no esté designada.
Fuentes: Infobae, «Una ola de ciberataques afecta a plataformas de inteligencia artificial» (7/11/2026, con datos de Wiz); Euronews y The Washington Post (2–3/11/2026); Moncloa.com (9/11/2026). Datos revisados el 9 de noviembre de 2026.