Revisado por Alex Collado, consultor principal de BCNSoluciona (CISA, ISO 27001, CCSP y ENS), el 22 de noviembre de 2024.
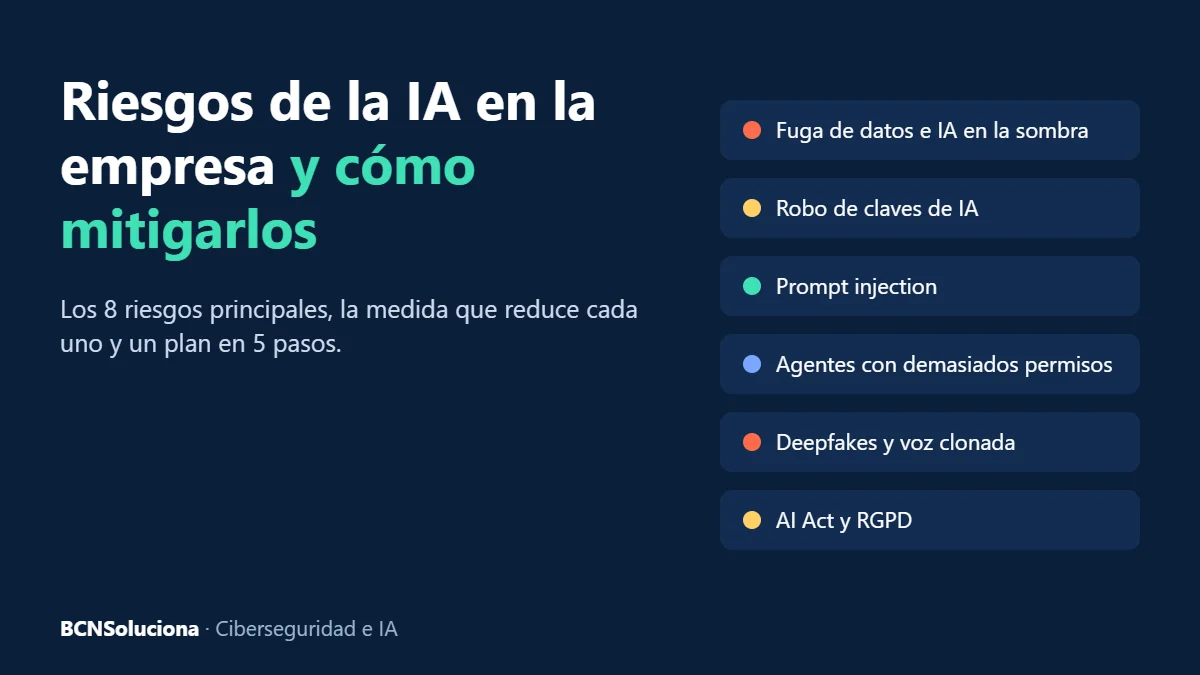
En resumen: los principales riesgos de la IA en una empresa son ocho: fuga de datos, robo de claves y credenciales de IA, manipulación mediante instrucciones ocultas (prompt injection), agentes con demasiados permisos, robo del modelo, suplantaciones con IA (deepfakes, voz clonada, phishing), incumplimiento del AI Act y el RGPD, y errores o sesgos sin supervisión humana. Casi todos se reducen con cinco medidas: inventario, política de uso, controles técnicos, pruebas de seguridad y formación. En esta guía tienes cada riesgo con su medida y el artículo donde lo tratamos a fondo.
Por qué hablar de los riesgos de la IA ahora
La IA ya no es solo una herramienta de productividad: también es un objetivo y un arma. En octubre y noviembre de 2026 se ha visto una ola de robos de claves de IA en plataformas de desarrollo, con facturas de miles de dólares para las víctimas, y las autoridades europeas avisan de ataques con IA cada vez más rápidos. Lo resumimos en IA y ciberataques en Europa: qué ha pasado y qué hacer.
A la vez, el AI Act ya obliga: las prácticas prohibidas y la formación del personal en IA se aplican desde 2025, y el 2 de diciembre de 2026 llegan nuevas prohibiciones. Gestionar los riesgos de la IA ha pasado de ser una buena práctica a ser una obligación.
Los 8 riesgos de la IA en la empresa y cómo mitigarlos
| Riesgo | Qué puede pasar | Cómo se mitiga |
|---|---|---|
| 1. Fuga de datos | Alguien pega datos de clientes, contratos o código en una herramienta de IA no aprobada («IA en la sombra»). | Política de uso, herramientas aprobadas con contrato empresarial, clasificación de la información y formación. |
| 2. Robo de claves y credenciales de IA | Una clave de acceso a un modelo queda expuesta y alguien la usa o la revende a tu costa (LLMjacking). | Gestor de secretos, una clave por aplicación, límites de gasto, alertas y revocación en el proveedor. |
| 3. Manipulación con instrucciones ocultas | Un correo, una web o un documento contiene órdenes que el chatbot o el agente obedece (prompt injection). | Separar datos de instrucciones, filtrar entradas y salidas, y probarlo con un pentesting de IA. |
| 4. Agentes con demasiados permisos | Un agente de IA envía, borra o paga sin que nadie lo revise, o busca otra vía cuando algo le bloquea. | Permisos mínimos, credenciales propias del agente, aprobación humana para lo irreversible y registro de acciones. |
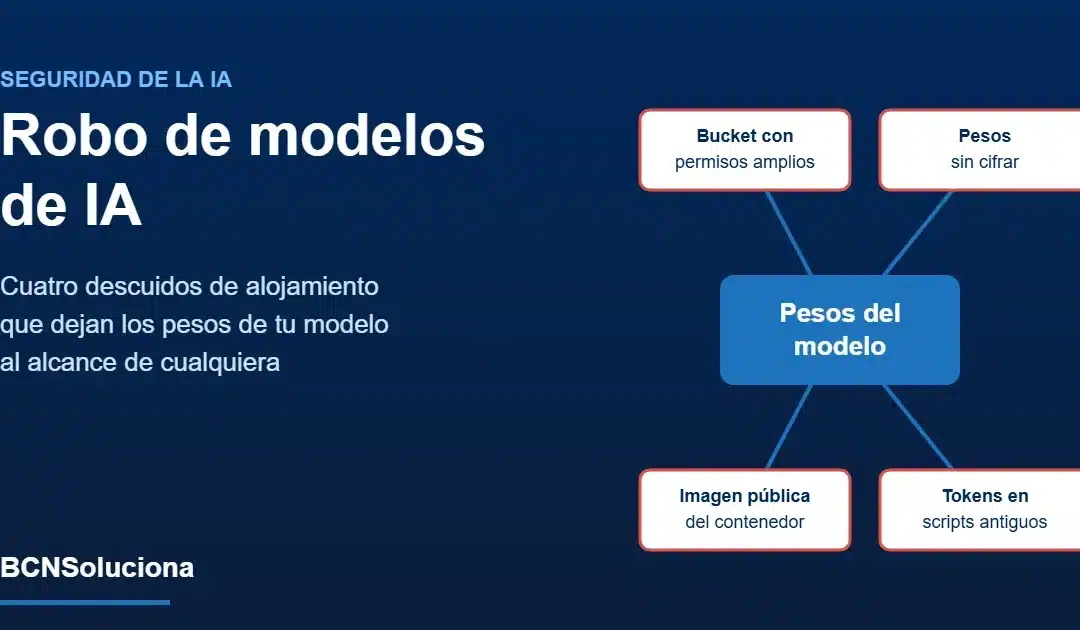
| 5. Robo del modelo | Los pesos de un modelo propio salen por un almacenamiento mal configurado o una imagen de contenedor descargable. | Cifrado, accesos separados, servir predicciones y no pesos, y revisar permisos en la nube. |
| 6. Suplantaciones con IA | Voz clonada del director, vídeos falsos o phishing sin faltas de ortografía para pedir transferencias o credenciales. | Procedimientos de doble verificación para pagos y cambios de cuenta, y concienciación de la plantilla. |
| 7. Incumplimiento del AI Act y el RGPD | Usos prohibidos o de alto riesgo sin controles, personal sin formación o datos personales tratados sin base legal. | Inventario y clasificación de usos, evaluación de impacto cuando toque y sistema de gestión (ISO/IEC 42001). |
| 8. Errores y sesgos sin supervisión | Decisiones sobre personas o clientes basadas en respuestas incorrectas o sesgadas de la IA. | Supervisión humana, criterios de calidad, pruebas antes de producción y responsables definidos. |
Cada riesgo, a fondo
- Ataques contra sistemas de IA (inyección de instrucciones, fuga de datos, abuso del modelo): OWASP Top 10 para LLM y agentes de IA y hacking de la IA.
- Agentes de IA: riesgos de los agentes de IA y cómo controlarlos.
- Robo de modelos: cómo se filtran los pesos y cómo protegerlos.
- Suplantaciones con IA: deepfakes y clonación de voz en empresas.
- Integrar la IA de forma segura (proveedores, configuración, responsabilidad compartida): cómo integrar IA de forma segura en tu empresa.
- Gobernanza de la IA (qué es y cómo encaja en el GRC): gobernanza de la inteligencia artificial.
- Datos, privacidad y AI Act paso a paso: guía práctica de gobierno de la IA.
- Probar la seguridad antes de producción: red teaming de IA.
Plan en 5 pasos para reducir los riesgos de la IA
- Inventario: qué herramientas, agentes, integraciones y claves de IA usáis, quién las usa y con qué datos. Incluye la IA que viene dentro de tus programas (CRM, ofimática, ERP).
- Política de uso de la IA: qué se puede usar, para qué y con qué datos; quién aprueba un uso nuevo.
- Controles técnicos: gestión de secretos, permisos mínimos, registros, límites de gasto y aprobación humana para las acciones irreversibles.
- Pruebas de seguridad: antes de poner en producción un chatbot o un agente, y cada vez que cambie de forma importante.
- Formación y supervisión: formación adaptada a cada puesto (es obligatoria con el AI Act) y responsables que revisen el funcionamiento.
Si no sabes por dónde empezar, el diagnóstico de IA gratuito te dice en unos minutos qué te afecta y qué priorizar.
Cómo te ayuda BCNSoluciona a mitigar los riesgos de la IA
| Necesitas… | Te ayudamos con… |
|---|---|
| Saber dónde estás | Diagnóstico de IA gratuito |
| Cumplir el AI Act | Consultoría AI Act: inventario, clasificación de riesgos y plan de adecuación |
| Un sistema de gestión certificable | Implantación de la ISO/IEC 42001, integrada con la ISO 27001 si ya la tienes |
| Comprobar que tus sistemas de IA resisten ataques | Pentesting de IA de chatbots, agentes e integraciones |
| Que la plantilla use bien la IA | Formación en IA para empresas, bonificable con FUNDAE en España |
| Agentes y automatizaciones seguros desde el diseño | Desarrollo de agentes de IA y automatización |
| Alguien que lleve la seguridad de forma continua | CISO as a Service, para llevar la seguridad de forma continua, también la de la IA |
Trabajamos con tecnología propia, automatización y especialistas certificados, y somos independientes de fabricantes: te recomendamos lo que necesitas, no un producto. ¿Quieres revisar los riesgos de la IA en tu empresa? Cuéntanos tu caso.
Preguntas frecuentes
¿Cuáles son los principales riesgos de la IA para una empresa?
La fuga de datos, el robo de claves de IA, la manipulación con instrucciones ocultas, los agentes con demasiados permisos, el robo del modelo, las suplantaciones con IA, el incumplimiento del AI Act y el RGPD, y los errores o sesgos sin supervisión humana.
¿Cómo se mitigan los riesgos de la IA?
Con un inventario de usos y claves, una política de uso, controles técnicos (secretos, permisos, registros y aprobación humana), pruebas de seguridad antes de producción y formación de la plantilla.
¿Usar ChatGPT o Copilot en la empresa es un riesgo?
Puede serlo si se usan cuentas personales, se pegan datos confidenciales o no hay normas. Con herramientas aprobadas, una política clara y formación, el riesgo baja mucho.
¿El AI Act obliga a gestionar los riesgos de la IA?
Sí. Todas las empresas que usan IA deben evitar las prácticas prohibidas y formar a su personal; los sistemas de alto riesgo tienen además obligaciones de gestión de riesgos, documentación y supervisión humana.
¿Qué es la IA en la sombra?
Es la IA que la plantilla usa por su cuenta, sin aprobación ni control de la empresa. Es una de las principales vías de fuga de datos.