Revisado por Alex Collado, consultor principal de BCNSoluciona (CISA, ISO 27001, CCSP y ENS), el 24 de septiembre de 2024.
Resumen en 40 palabras: el Esquema Nacional de Seguridad (ENS), regulado por el Real Decreto 311/2022, fija las medidas de seguridad que deben aplicar el sector público y las empresas privadas que le prestan servicios. La exigencia depende de la categoría del sistema: básica, media o alta.
El Esquema Nacional de Seguridad en 30 segundos
| Qué es | El marco obligatorio de seguridad de la información para los sistemas que sostienen servicios públicos en España. |
|---|---|
| Norma | Real Decreto 311/2022 (modificado por el Real Decreto 1125/2024). Sustituyó al Real Decreto 3/2010. |
| Quién publica las guías | El Centro Criptológico Nacional (CCN), con las guías CCN-STIC de la serie 800. |
| A quién obliga | A todo el sector público y a las empresas privadas que le prestan servicios o le proveen soluciones (artículo 2.3). |
| Categorías | Básica, media o alta, según el impacto de un incidente en cinco dimensiones: disponibilidad, autenticidad, integridad, confidencialidad y trazabilidad. |
| Cómo se demuestra | Declaración de Conformidad (básica) o Certificación de Conformidad por una entidad acreditada (media y alta), con auditoría al menos cada dos años. |
| Relación con ISO 27001 | Comparten buena parte de los controles; la guía CCN-STIC 825 indica qué medidas se pueden acreditar con la ISO 27001. |
¿Necesitas cumplirlo para un pliego? Te acompañamos en la consultoría e implantación del ENS para empresas: categorización, análisis de diferencias, medidas, evidencias y preparación para la certificación.
Si tu empresa vende software, servicios cloud, soporte o consultoría a una Administración Pública, tarde o temprano un pliego te pedirá el ENS. Esta guía explica qué es, cuándo te aplica de verdad, cómo se calcula la categoría y qué hace falta para obtener la conformidad, con las novedades que ha publicado el Centro Criptológico Nacional (CCN) en 2026.
Qué es el Esquema Nacional de Seguridad
El ENS es el marco obligatorio de seguridad de la información para los sistemas que sostienen servicios públicos en España. Nació con el Real Decreto 3/2010 y hoy está regulado por el Real Decreto 311/2022, que lo sustituyó por completo. Su texto consolidado se modificó por última vez en noviembre de 2024 (Real Decreto 1125/2024).
El ENS no es una norma técnica que se «instala». Es un sistema de gestión: exige una política de seguridad aprobada por la dirección, roles definidos, análisis de riesgos, medidas proporcionadas y pruebas de que esas medidas funcionan. Por eso se parece a la ISO 27001, aunque no son equivalentes (lo vemos más abajo).
Una aclaración sobre el nombre: a veces se habla de «ENS2» o «ENS 2022» para referirse a la versión actual. El nombre oficial sigue siendo Esquema Nacional de Seguridad.
¿A quién obliga el ENS? Sector público y empresas privadas
El ENS se aplica a todo el sector público: Administración General del Estado, comunidades autónomas, entidades locales, universidades públicas y organismos dependientes. Además, el artículo 2.3 del Real Decreto 311/2022 lo extiende a las entidades privadas que presten servicios o provean soluciones a las entidades del sector público para el ejercicio de sus competencias.
En la práctica, esto incluye a menudo:
- Empresas de software y SaaS que alojan o tratan información de un organismo.
- Proveedores de cloud, hosting, centros de datos y comunicaciones.
- Empresas de soporte, mantenimiento y servicios gestionados de TI.
- Integradores, consultoras y subcontratistas que forman parte de la cadena de un servicio público.
Ojo con dar el alcance por supuesto. No todo proveedor de una Administración queda sujeto con el mismo alcance. Lo que decide es qué servicio se presta, qué sistema lo soporta, qué información trata y qué exige el contrato. Un mismo proveedor puede tener un sistema dentro del ENS y el resto de la empresa fuera. Definir bien ese perímetro ahorra meses de trabajo y documentación innecesaria.
Categorías básica, media y alta: cómo se calculan
Uno de los errores más repetidos es pensar que la empresa «elige» un nivel. No es así: la categoría se calcula a partir del impacto que tendría un incidente.
- Se valoran cinco dimensiones de seguridad de la información y de los servicios: disponibilidad, autenticidad, integridad, confidencialidad y trazabilidad.
- Cada dimensión recibe un nivel (bajo, medio o alto) según el perjuicio que causaría un incidente sobre ella.
- La categoría del sistema se deriva de esos niveles: si alguna dimensión es de nivel alto, la categoría es ALTA; si ninguna es alta pero alguna es media, es MEDIA; si todas son bajas, es BÁSICA.
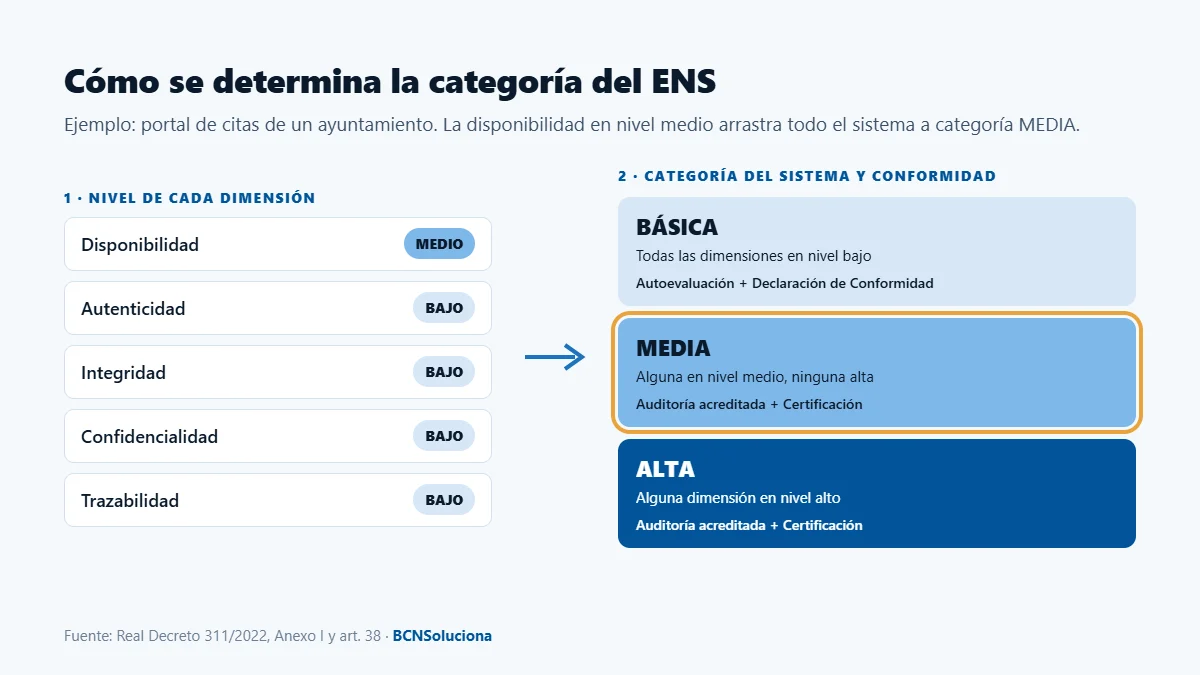
Un ejemplo: un portal de citas de un ayuntamiento puede tener una confidencialidad de nivel bajo (datos poco sensibles) pero una disponibilidad media (si cae, se interrumpe un servicio a la ciudadanía). El sistema sería de categoría MEDIA, aunque el resto de dimensiones sean bajas. La guía CCN-STIC 803 detalla cómo valorar cada dimensión.
Qué medidas exige el ENS
Las medidas están en el Anexo II del Real Decreto y se agrupan en tres bloques:
| Bloque | Qué cubre | Ejemplos |
|---|---|---|
| Marco organizativo [org] | Cómo se gobierna la seguridad | Política de seguridad, normativa, procedimientos y proceso de autorización |
| Marco operacional [op] | Cómo se opera el sistema de forma segura | Análisis de riesgos, control de accesos, gestión de cambios, gestión de incidentes, continuidad, supervisión de proveedores |
| Medidas de protección [mp] | Qué se protege y cómo | Instalaciones, personal, equipos, comunicaciones, soportes, aplicaciones, información y servicios |
No todas las medidas aplican a todos los sistemas. Cada una se activa según las dimensiones afectadas y la categoría, y algunas incluyen refuerzos que solo se exigen en categorías superiores. El resultado se documenta en la Declaración de Aplicabilidad: qué medidas aplican, en qué estado están y, si se sustituye alguna por una medida compensatoria, por qué.
Perfiles de cumplimiento específicos (PCE)
El artículo 30 permite que el CCN publique perfiles de cumplimiento específicos: conjuntos de medidas adaptados a un tipo de entidad o servicio. Existe, por ejemplo, uno para entidades locales. En junio de 2026 el CCN actualizó la guía de auditoría para incluir el perfil de cumplimiento de requisitos fundamentales de seguridad a través de la gobernanza. Si tu organización encaja en un perfil, conviene usarlo: reduce el esfuerzo y está alineado con lo que revisará el auditor.
El CCN también publica guías que concretan las medidas ante amenazas nuevas. Las más recientes, de noviembre de 2026, tratan la IA ofensiva (CCN-STIC 861) y la amenaza cuántica (CCN-STIC 862).
Declaración o certificación: cómo se demuestra la conformidad
| Categoría | Cómo se verifica | Documento resultante | Frecuencia |
|---|---|---|---|
| Básica | Autoevaluación (puede optarse por auditoría) | Declaración de Conformidad | Al menos cada dos años |
| Media | Auditoría por una entidad de certificación acreditada | Certificación de Conformidad | Al menos cada dos años |
| Alta | Auditoría por una entidad de certificación acreditada | Certificación de Conformidad | Al menos cada dos años |
Además de la auditoría ordinaria, hace falta una auditoría extraordinaria cuando hay cambios sustanciales en el sistema que puedan afectar a la seguridad.
Novedades de junio de 2026. El CCN actualizó cuatro guías de la serie 800 para recoger los cambios de su instrucción técnica sobre auditorías:
- CCN-STIC 809: retira los distintivos del antiguo Real Decreto 3/2010, porque el periodo de transición ya terminó, y actualiza las plantillas de Declaración y Certificación de Conformidad.
- CCN-STIC 825: actualiza la lista de medidas compatibles entre el ENS e ISO/IEC 27001:2022 y elimina la auditoría interna anual obligatoria.
- CCN-STIC 802 y 808: ajustan la auditoría de cumplimiento y su verificación.
Si tu documentación cita el Real Decreto 3/2010 o usa plantillas antiguas, toca revisarla. Fuente: CCN-CERT.
Si vendes a la Administración, lo que cuenta es lo que pide cada pliego y en qué momento: lo explicamos en ENS en licitaciones públicas: qué te pueden pedir y cuándo tienes que tenerlo.
ENS, ISO 27001 y NIS2: qué se reutiliza y qué no
ENS e ISO 27001. Comparten la lógica de sistema de gestión, el análisis de riesgos y buena parte de los controles. Una empresa con ISO 27001 parte con ventaja, y la guía CCN-STIC 825 indica qué medidas se pueden acreditar de forma conjunta. Pero un certificado ISO 27001 no sustituye la conformidad con el ENS: falta la categorización, las medidas específicas y sus refuerzos, y el alcance ligado al servicio público.
ENS y NIS2. España todavía no ha aprobado la ley que traspone la Directiva NIS2. El plazo venció en octubre de 2024, y en julio de 2026 la Comisión Europea llevó a España ante el Tribunal de Justicia de la UE por no haberla traspuesto. Mientras tanto, el ENS sigue siendo el marco exigible para el sector público y sus proveedores. Muchas de sus medidas coinciden con las de gestión de riesgos del artículo 21 de NIS2, así que adelantar el ENS también adelanta trabajo de NIS2, aunque no son equivalentes automáticos. Más detalle en nuestra consultoría NIS2.
Si dudas por cuál empezar, tienes una tabla para decidir según a quién vendes en ISO 27001, ENS o NIS2: cuál necesita tu empresa (y en qué orden).
Cómo afrontar el ENS sin morir en el papeleo: 6 pasos
- Delimita el alcance. Qué servicio público, qué sistema, qué información y qué terceros. Es la decisión que más esfuerzo ahorra.
- Categoriza. Valora las cinco dimensiones y deja por escrito el razonamiento: el auditor lo pedirá.
- Haz el análisis de diferencias (GAP). Compara cada medida aplicable con lo que ya tienes, incluido lo que aporte tu ISO 27001.
- Prioriza por riesgo. Primero gobierno, inventario, accesos, copias e incidentes; después el resto.
- Construye evidencias, no solo documentos. Cada medida debe tener un responsable, una prueba (registro, configuración, informe) y una frecuencia de revisión.
- Haz una preauditoría. Revisar muestras antes de la autoevaluación o de la auditoría externa evita no conformidades evitables.
Desde la experiencia de BCNSoluciona: en una empresa de desarrollo de software de unos 30 empleados, la categorización bloqueó el proyecto de ENS. Los sistemas compartían infraestructura para actividades y procesos que no tenían por qué ser dependientes, así que mejorar la ciberseguridad de uno implicaba hacerlo para todos. Eso nos llevó a plantear el aislamiento de los sistemas afectados directamente por el alcance y a reducir al máximo sus dependencias. Con ese rediseño, las medidas pudieron aplicarse sistema por sistema, y la reducción del riesgo vino del diseño y no solo de controles añadidos encima.
En BCNSoluciona acompañamos todo el proceso, desde el alcance hasta la conformidad, en nuestro servicio de implantación del ENS para empresas. Si además necesitas a alguien que lidere la seguridad de forma continua, lo combinamos con CISO as a Service.
Preguntas frecuentes sobre el ENS
¿Qué norma regula el ENS actualmente?
El Real Decreto 311/2022, de 3 de mayo, que sustituyó al Real Decreto 3/2010. Su texto consolidado se modificó por última vez con el Real Decreto 1125/2024.
¿Una empresa privada está obligada a cumplir el ENS?
Sí, cuando presta servicios o provee soluciones a entidades del sector público para el ejercicio de sus competencias. El alcance depende del servicio, del sistema que lo soporta y de lo que exija el contrato.
¿Cuál es la diferencia entre la categoría y el nivel en el ENS?
El nivel (bajo, medio o alto) se asigna a cada una de las cinco dimensiones de seguridad. La categoría (básica, media o alta) es la del sistema completo y la marca la dimensión con el nivel más alto.
¿Es obligatorio certificarse en el ENS?
En categoría básica basta con una autoevaluación y la Declaración de Conformidad. En categorías media y alta hace falta una auditoría de una entidad de certificación acreditada y la Certificación de Conformidad.
¿Cada cuánto hay que auditar el ENS?
Al menos cada dos años, y de forma extraordinaria cuando hay cambios sustanciales en el sistema.
¿La ISO 27001 sirve para el ENS?
Ayuda mucho, porque comparte sistema de gestión y controles, pero no lo sustituye. La guía CCN-STIC 825 indica qué medidas se pueden acreditar de forma conjunta.
¿Quién emite el certificado del ENS?
Una entidad de certificación acreditada e independiente. La consultora prepara el sistema y las evidencias, pero no certifica.
Contenido revisado por el equipo de consultoría de BCNSoluciona · octubre de 2026. Fuentes: Real Decreto 311/2022 (BOE), guías CCN-STIC de la serie 800 (CCN-CERT) y Comisión Europea.
¿Tu empresa tiene que cumplir el ENS?
Si trabajas con la Administración o te lo pide un cliente, te ayudamos con la categorización, la adecuación y la preparación de la certificación de conformidad. Mira cómo trabajamos en implantación del ENS.
¿Prefieres hablar? Llámanos al 93 115 55 50 (lunes a jueves de 9 a 19 h, viernes de 9 a 15 h) o escribe a info@bcnsoluciona.com.