En 30 segundos: un modelo de IA propio es un secreto comercial. Si los pesos se guardan como un archivo más, acaban fuera: un almacenamiento en la nube con permisos demasiado amplios, unos pesos sin cifrar, una imagen de contenedor que se puede descargar o unas credenciales olvidadas en un script bastan. La solución no es complicada: no entregar nunca los pesos, servir solo predicciones y tratar el modelo como tratarías una clave privada.
Muchas empresas han invertido en entrenar un modelo propio de visión, de clasificación o de lenguaje. Ese modelo es lo que hace valioso su producto. Sin embargo, en la infraestructura se suele tratar como un binario más, y ahí empieza el problema. Esta guía explica cómo se filtran los modelos, cómo se detecta y qué medidas lo evitan.
Qué es el robo de un modelo de IA
Robar un modelo es llevarse sus pesos: los números que el modelo ha aprendido durante el entrenamiento. Con ellos, cualquiera puede ejecutar una copia exacta, con los mismos aciertos y los mismos errores, sin haber pagado ni el entrenamiento ni los datos. No hace falta un ataque sofisticado: casi siempre basta con que el archivo esté donde no debe.
Es distinto de la extracción de modelos, en la que el atacante no toca los pesos sino que imita el modelo a base de consultar su API. OWASP la incluye en el consumo sin límites (LLM10) de su Top 10 para aplicaciones con LLM.
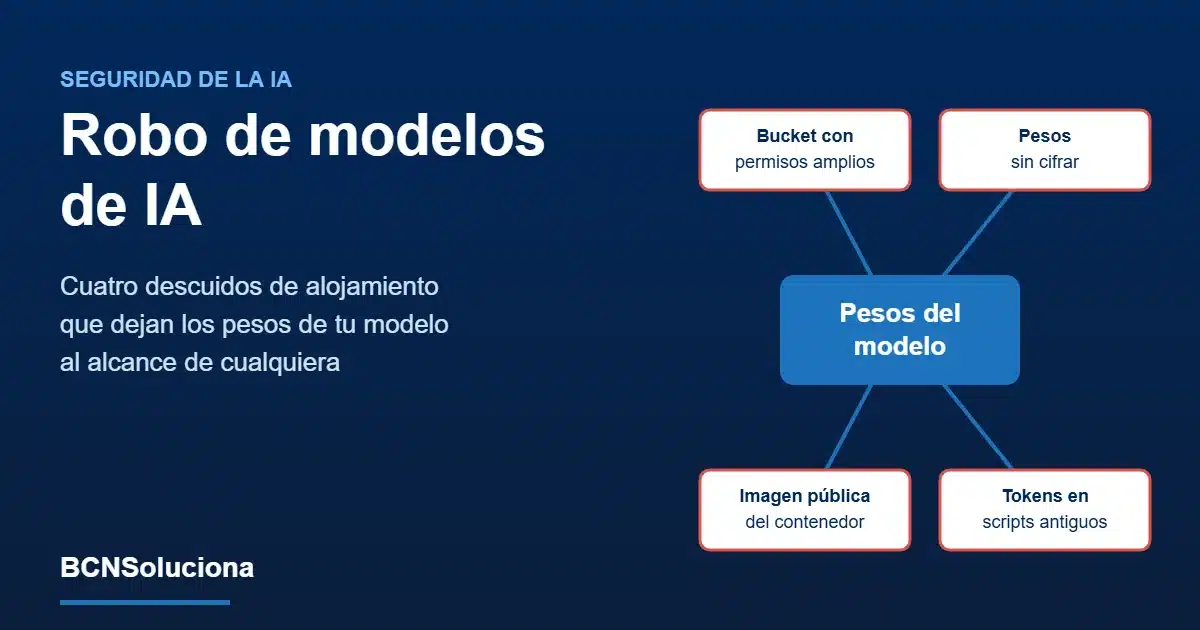
Las cuatro vías por las que se filtran los pesos
- Almacenamiento con permisos demasiado amplios. El bucket donde se guardan los artefactos no es «público», pero cualquier cuenta autenticada en el proveedor de nube puede leerlo. Suele ser un permiso «temporal» de una migración que nadie revirtió.
- Pesos sin cifrar y sin separación por roles. El mismo acceso sirve para entrenar, desplegar y monitorizar, así que una cuenta de servicio que solo debía leer métricas puede descargar el modelo.
- El modelo dentro de la imagen del contenedor. Para simplificar el despliegue, los pesos se meten en la imagen de inferencia, y esa imagen se publica en un registro con lectura anónima. Quien adivine el nombre del repositorio la descarga y extrae el archivo.
- Credenciales en el sitio equivocado. Tokens de acceso al almacenamiento dentro de scripts de despliegue antiguos, en repositorios que acaban siendo accesibles. Si los tokens siguen vigentes, son otra puerta abierta.
Por separado, cada uno ya es grave. Juntos son una autopista hacia el activo más valioso de la empresa.
Desde la experiencia de BCNSoluciona: en una respuesta a incidente para una empresa de analítica de tiendas físicas, un competidor había lanzado en tiempo récord un producto que se comportaba igual que el suyo, incluidos los mismos errores en casos límite. Encontramos las cuatro vías abiertas a la vez. Los registros de acceso mostraron que la copia salió por la más sencilla: la imagen de inferencia, con el modelo dentro, estaba en un registro de contenedores con lectura anónima. Bastó con descargarla. Un modelo entrenado por separado nunca repite los mismos fallos en los mismos casos raros; una copia de los pesos, sí.
Cómo proteger un modelo propio
| Riesgo | Medida |
|---|---|
| Imagen de contenedor con el modelo dentro | La imagen no lleva los pesos: los carga al arrancar desde un almacén cifrado, con una identidad de solo lectura. Registro de contenedores privado. |
| Permisos amplios en el almacenamiento | Mínimo privilegio, revisión periódica y caducidad automática de los permisos «temporales». |
| Pesos en claro | Cifrado en reposo y en tránsito, con claves gestionadas por la empresa. |
| Un solo acceso para todo | Identidades distintas para entrenamiento, despliegue y monitorización. |
| Credenciales en el código | Gestor de secretos, rotación y búsqueda de secretos en los repositorios. |
| Robo difícil de demostrar | Huellas o marcas de agua en el modelo y registro inmutable de accesos a los artefactos. |
La regla que lo resume todo: el modelo nunca se entrega. Se expone como servicio de inferencia detrás de una API autenticada; los clientes reciben predicciones, no pesos.
Lista rápida para revisar hoy
- ¿Sabes en qué almacenes, registros y repositorios hay copias de los pesos?
- ¿Quién puede leerlos, con qué identidad y desde cuándo?
- ¿Alguna imagen de contenedor lleva el modelo dentro? ¿Dónde se publica?
- ¿Hay permisos «temporales» sin fecha de caducidad?
- ¿Se registran y alertan las descargas de archivos grandes del modelo?
- ¿Podrías demostrar mañana que una copia es tu modelo?
Gobierno: un inventario de activos de IA
Casi siempre la causa raíz no es técnica sino de gobierno: nadie es responsable de «dónde vive el modelo y quién puede tocarlo». Un inventario de activos de IA, con propietario, clasificación y política de acceso para cada modelo, lo resuelve. Es además el punto de partida de un sistema de gestión según ISO/IEC 42001, que pide documentar los recursos de cada sistema de IA, y ayuda a demostrar la ciberseguridad que el artículo 15 del AI Act exige a los sistemas de alto riesgo.
En BCNSoluciona revisamos dónde y cómo se aloja tu modelo dentro de nuestro servicio de pentesting de IA, y te ayudamos a gobernarlo con gobierno de la IA. Si crees que ya ha habido una fuga, respuesta a incidentes. ¿Sabes hoy quién puede leer los pesos de tu modelo? Habla con nosotros.
Preguntas frecuentes sobre el robo de modelos de IA
¿Qué es el robo de un modelo de IA?
Es que un tercero se lleve los pesos entrenados de un modelo, es decir, el resultado de meses o años de entrenamiento y datos propios. Con los pesos puede ejecutar el mismo modelo, con los mismos aciertos y los mismos errores, sin haber pagado el desarrollo.
¿Por qué no se deben meter los pesos dentro de la imagen del contenedor?
Porque quien pueda descargar la imagen se lleva también el modelo. Si el registro de contenedores permite lectura anónima o sus credenciales se filtran, basta con descargar la imagen y extraer el archivo. Lo correcto es que la imagen cargue los pesos al arrancar desde un almacén cifrado, con una identidad de solo lectura.
¿Cómo se demuestra que un competidor ha copiado un modelo?
Con preparación previa: huellas o marcas de agua en el modelo y registros de quién accede a sus archivos. Sin ellas solo queda el indicio de que el otro modelo se comporta igual, incluidos los mismos fallos en casos raros, que es mucho más difícil de defender.
¿Robar los pesos es lo mismo que la extracción de modelos?
No. En el robo de pesos el atacante se lleva el archivo. En la extracción no toca los pesos: hace miles de consultas a la API, guarda las respuestas y entrena un modelo que imita al original. Se protegen de forma distinta.
¿Qué dice la normativa sobre la seguridad de los modelos?
El artículo 15 del AI Act exige que los sistemas de IA de alto riesgo sean ciberseguros y menciona expresamente los ataques a la confidencialidad. La ISO/IEC 42001 pide documentar los recursos de cada sistema de IA, incluidos los modelos, y gestionar sus riesgos.