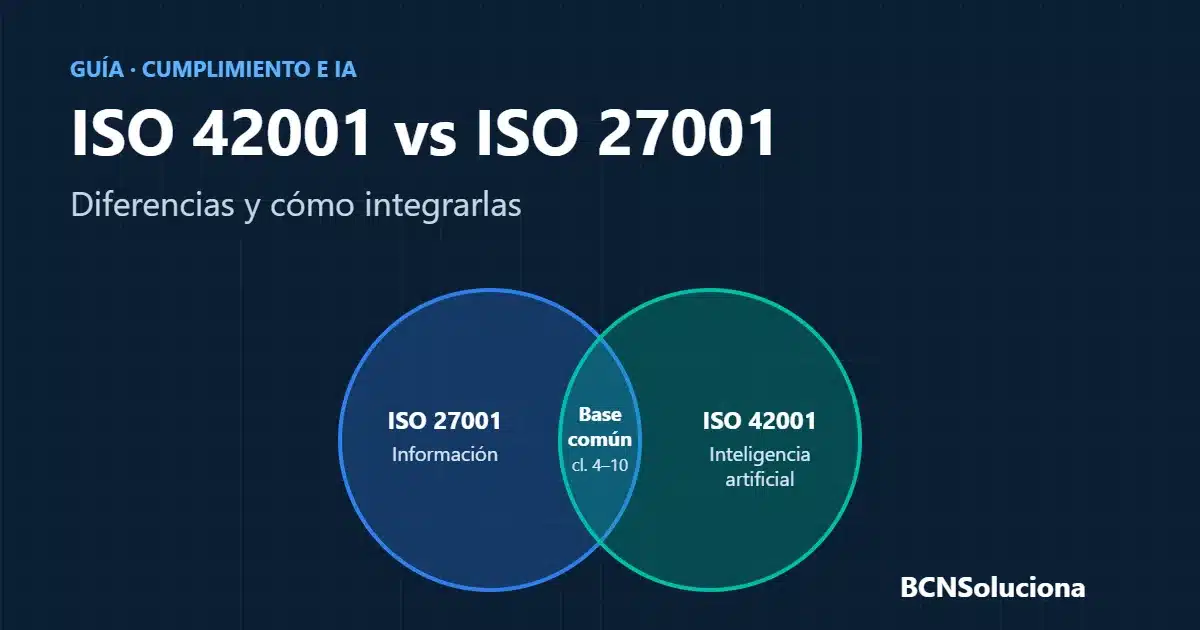
En resumen: la ISO/IEC 27001 protege la información de tu empresa; la ISO/IEC 42001 gobierna cómo desarrollas, compras y usas la inteligencia artificial. Comparten la misma estructura de sistema de gestión, así que si ya tienes la ISO 27001 puedes reutilizar buena parte del trabajo y añadir lo que es propio de la IA.
Si quieres implantarla con apoyo, en BCNSoluciona hacemos la implantación de la ISO/IEC 42001 y la integramos con tu sistema ISO 27001 si ya lo tienes.
Qué es cada norma
ISO/IEC 27001 es la norma internacional para un sistema de gestión de la seguridad de la información (SGSI). Se centra en proteger la confidencialidad, la integridad y la disponibilidad de la información a partir de un análisis de riesgos y de los controles de su anexo A. La versión vigente es la de 2022.
ISO/IEC 42001, publicada en diciembre de 2023, es la primera norma certificable para un sistema de gestión de la inteligencia artificial (en inglés, AIMS). Sirve para cualquier organización que desarrolle, ofrezca o utilice sistemas de IA, y se centra en que la IA se use de forma responsable: riesgos, impacto en las personas, transparencia, supervisión humana y control de todo el ciclo de vida del sistema.
Diferencias entre ISO 42001 e ISO 27001
| Aspecto | ISO/IEC 27001 | ISO/IEC 42001 |
|---|---|---|
| Qué protege o gobierna | La información y los sistemas que la tratan | El desarrollo, la compra y el uso de sistemas de IA |
| Riesgos que mira | Confidencialidad, integridad y disponibilidad | Además de seguridad: sesgo, transparencia, explicabilidad, impacto en personas y sociedad, uso indebido |
| Evaluación propia | Análisis y tratamiento de riesgos | Análisis de riesgos más una evaluación de impacto de los sistemas de IA |
| Controles | Anexo A (93 controles en la versión de 2022) | Anexo A propio de la IA, con guía de implantación en el anexo B |
| Documento clave | Declaración de aplicabilidad (SOA) | También declaración de aplicabilidad, con los controles de IA |
| Relación con la normativa | Apoya NIS2, ENS y RGPD | Apoya el cumplimiento del AI Act, aunque no lo sustituye |
Qué tienen en común
Las dos siguen la estructura común de los sistemas de gestión ISO (cláusulas 4 a 10): contexto de la organización, liderazgo, planificación, apoyo, operación, evaluación del desempeño y mejora. Eso significa que hay piezas que se pueden compartir en lugar de duplicar:
- El análisis de contexto y de partes interesadas.
- La metodología de gestión de riesgos.
- La gestión documental, la formación y la concienciación.
- La auditoría interna, la revisión por la dirección y la gestión de no conformidades.
- La gestión de proveedores, que en la IA incluye a quienes te dan modelos o servicios de IA.
¿Necesito las dos?
Depende de lo que haga tu empresa con la IA:
- Solo usas herramientas de IA de terceros de forma puntual: lo habitual es empezar por una política de uso de la IA y un inventario, dentro de tu programa de gobierno de la IA. La ISO 42001 puede esperar.
- Integras IA en tus procesos o en lo que vendes (chatbots, agentes, análisis automático de datos de clientes): la ISO 42001 te da un marco ordenado para gestionar esos riesgos y demostrarlo a clientes.
- Desarrollas o comercializas sistemas de IA: es donde más sentido tiene, sobre todo si tus clientes o el AI Act te piden demostrar control.
La ISO 27001 sigue siendo la base para proteger los datos que usan esos sistemas. La ISO 42001 no la sustituye: la complementa.
Cómo integrar la ISO 42001 si ya tienes la ISO 27001
- Inventario de usos de IA: qué sistemas usas o desarrollas, con qué datos y para qué decisiones.
- Ampliar el alcance y el contexto: añadir a tu sistema de gestión los roles y las partes interesadas relacionadas con la IA.
- Política de IA y responsables: quién aprueba un nuevo uso de IA y con qué criterios.
- Riesgos e impacto: extender tu metodología de riesgos y añadir la evaluación de impacto de cada sistema de IA.
- Controles del anexo A de la ISO 42001 y una declaración de aplicabilidad que los recoja.
- Pruebas técnicas: comprobar que los sistemas resisten ataques propios de la IA, como la inyección de instrucciones o la fuga de datos, con un pentesting de IA.
- Auditoría interna y revisión por la dirección conjuntas para los dos sistemas, y después la auditoría de certificación.
Errores frecuentes
- Pensar que la ISO 42001 equivale a cumplir el AI Act. Ayuda mucho a demostrarlo, pero las obligaciones del reglamento dependen del nivel de riesgo y del rol de tu empresa.
- Crear un segundo sistema de gestión paralelo en lugar de ampliar el que ya existe.
- Dejar fuera la IA que usan los empleados por su cuenta (IA en la sombra).
- Tratar la IA solo como un riesgo de seguridad y olvidar el impacto en las personas, el sesgo o la supervisión humana.
Preguntas frecuentes
¿La ISO 42001 es obligatoria?
No. Es una norma voluntaria. Lo que puede ser obligatorio es el AI Act, según cómo uses la IA; la ISO 42001 es una forma ordenada de gestionarlo y demostrarlo.
¿Se puede certificar la ISO 42001?
Sí. Es una norma de requisitos y se certifica mediante una auditoría de una entidad de certificación, igual que la ISO 27001.
¿Puedo certificar las dos a la vez?
Sí. Al compartir la misma estructura, muchas empresas integran los dos sistemas y hacen auditorías conjuntas.
¿Necesito tener la ISO 27001 para implantar la ISO 42001?
No es un requisito, pero tenerla ahorra mucho trabajo porque ya existen la gestión de riesgos, la documentación y las auditorías.
¿La ISO 42001 sustituye al AI Act?
No. El AI Act es una ley europea; la ISO 42001 es una norma voluntaria que ayuda a cumplirla y a demostrarlo ante clientes y autoridades.
¿Quieres saber cuánto trabajo te queda si ya tienes la ISO 27001? Cuéntanos tu caso y te decimos por dónde empezar.
Fuentes: ISO/IEC 42001:2023 e ISO/IEC 27001:2022 (iso.org).