Inteligencia artificial · Gobierno de la IA
Gobierno de la IA para empresas: usa la inteligencia artificial con control y cumpliendo el AI Act
Implantamos modelos de gobierno de la IA que ayudan a las organizaciones a cumplir el AI Act, gestionar riesgos, implantar sistemas de gestión según ISO/IEC 42001 y proteger sus soluciones de inteligencia artificial.
- AI Act
- ISO/IEC 42001
- ISO/IEC 23894 y NIST AI RMF
- Seguridad de la IA
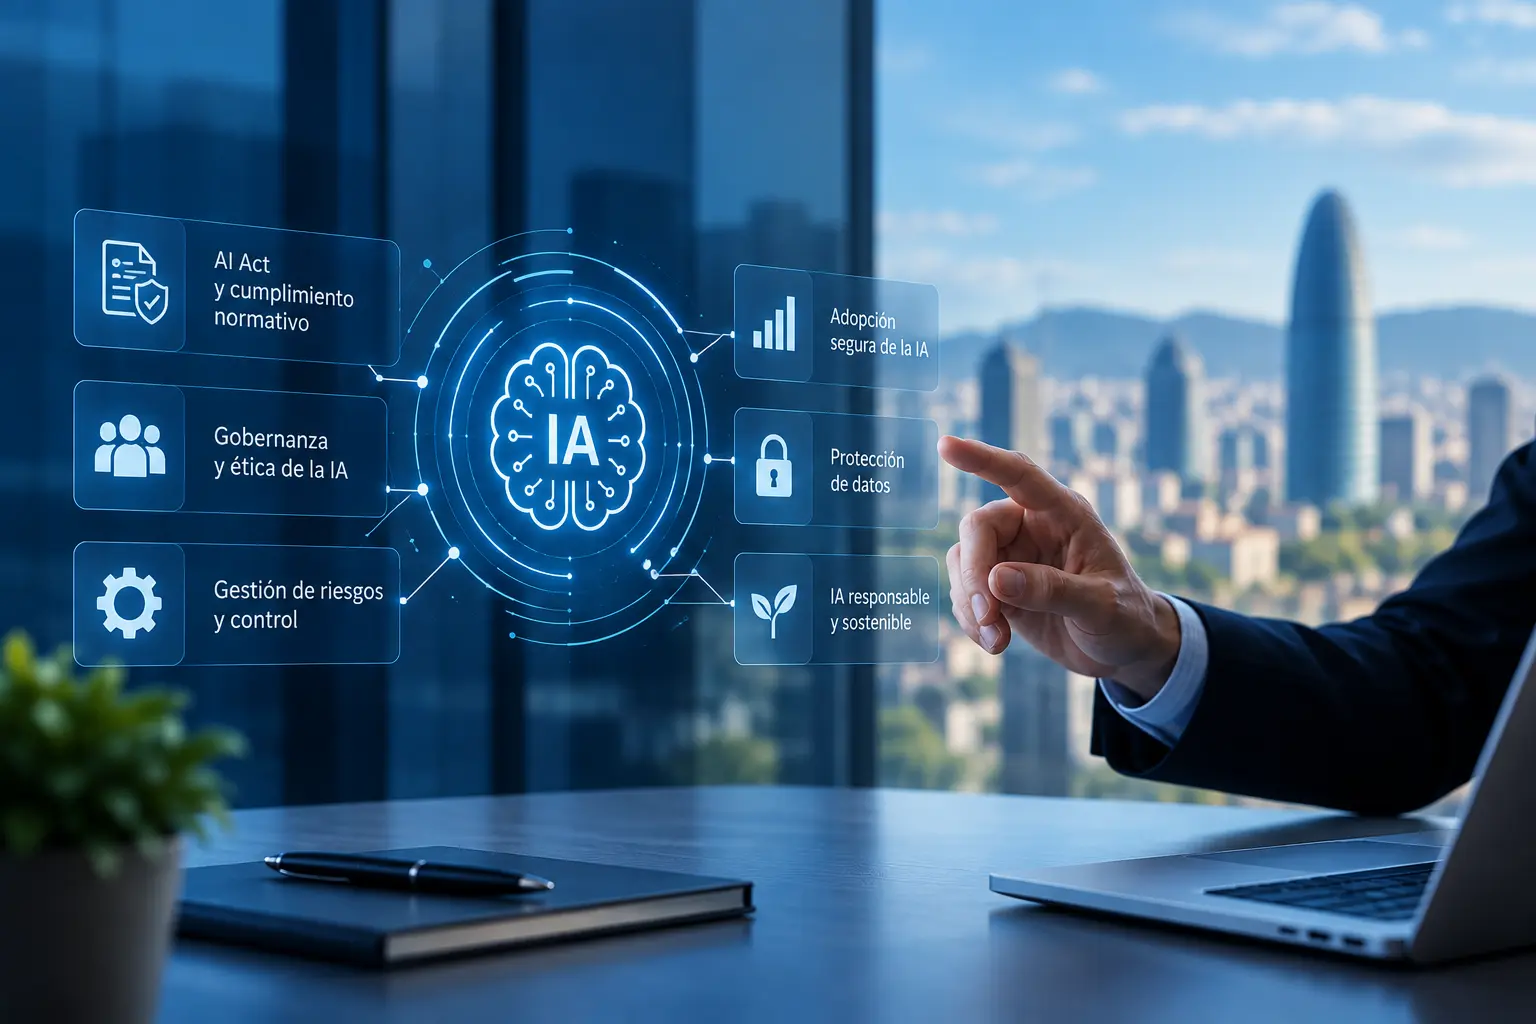
Nuestras soluciones de gobierno de la IA
Tres servicios que cubren el cumplimiento, la gestión y la seguridad.
Consultoría AI Act
Diagnóstico, clasificación de tus usos de IA, obligaciones y hoja de ruta para cumplir el Reglamento europeo de IA.
Ver servicioImplantación ISO/IEC 42001
Sistema de gestión de la IA conforme a la norma internacional, integrable con ISO 27001 y preparado para certificar.
Ver servicioRed teaming y pentesting de IA
Pruebas de seguridad que encuentran vulnerabilidades específicas de modelos, chatbots y agentes de IA.
Ver servicio¿Qué es el gobierno de la IA?
El gobierno de la IA es el conjunto de políticas, procesos, controles y buenas prácticas que permiten a una organización desarrollar, implantar y usar sistemas de inteligencia artificial de forma segura, ética y conforme a la normativa.
Su objetivo es que los sistemas de IA sean transparentes y trazables, que sus riesgos estén gestionados y que se cumplan requisitos como el Reglamento europeo de Inteligencia Artificial (AI Act), alineándose con estándares como ISO/IEC 42001, ISO/IEC 23894 o el NIST AI Risk Management Framework. Además de reducir riesgos legales y operativos, mejora la confianza de clientes, empleados y reguladores.
- Cumplir el AI Act y la normativa relacionada, como el RGPD.
- Gestionar los riesgos de los sistemas de IA.
- Establecer procesos claros de supervisión y control.
- Proteger la información y reducir vulnerabilidades.
- Generar confianza en clientes, socios y autoridades.
- Prepararse para auditorías y certificaciones.
Los seis pilares del gobierno de la IA
Gobernanza y estrategia
Políticas, roles y responsabilidades: quién decide, quién aprueba y quién responde del uso de la IA.
Cumplimiento normativo
AI Act, RGPD y regulación sectorial aplicable a cada sistema de IA.
Gestión del riesgo
Identificación y evaluación continua de riesgos según ISO/IEC 23894 y NIST AI RMF.
Sistema de gestión
Un marco ordenado y auditable conforme a ISO/IEC 42001.
Seguridad y resiliencia
Controles técnicos y pruebas de red teaming sobre modelos y agentes.
Supervisión y mejora continua
Monitorización, auditoría interna y evolución del modelo.
Riesgos de usar IA sin gobierno
- Incumplimiento del AI Act
- No identificar las obligaciones aplicables dificulta cumplir y expone a sanciones.
- Riesgos de seguridad
- Sin controles específicos aumentan las vulnerabilidades, los usos indebidos y las amenazas sobre la IA.
- Falta de trazabilidad
- Sin procesos ni responsables, es difícil saber cómo se usan los sistemas y supervisar sus decisiones.
- Daño reputacional
- Un uso inadecuado de la IA afecta a la confianza de clientes, empleados y socios.
- Datos personales
- Usos de la IA que chocan con el RGPD, como enviar datos de clientes a herramientas no autorizadas.
- IA sin supervisión
- Decisiones, errores o usos que nadie ha revisado ni aprobado.
Empieza por nuestra consultoría de inteligencia artificial. Y para la alfabetización del equipo que exige el AI Act, tienes la formación en IA para empresas. Y puedes bonificarla con el crédito FUNDAE.
Nuestra metodología
Análisis, diseño, implantación y seguimiento, adaptados a cada organización.
Diagnóstico inicial
Cómo se usa hoy la IA, qué sistemas intervienen y cuáles son las necesidades de gobierno.
Análisis de riesgos
Identificamos y evaluamos los riesgos del uso de la IA para decidir medidas y controles.
Definición del modelo de gobernanza
Marco de gobierno, políticas, responsabilidades, procesos y controles.
Implantación
Llevamos el modelo a la práctica y lo integramos en los procesos de la empresa.
Seguimiento, mejora y acompañamiento
Revisamos los controles ante nuevos riesgos, sistemas y obligaciones, y acompañamos la evolución del modelo.
Beneficios para tu organización
- Cumplimiento normativo: obligaciones identificadas y gestionadas.
- Menos riesgo: controles para prevenir y gestionar los riesgos de la IA.
- IA responsable, transparente y supervisada.
- Preparación para auditorías, con procesos y evidencias.
- Ventaja competitiva y confianza de clientes y socios.
- Mejores decisiones sobre la IA, con responsables y criterios claros.
- Protección de los datos que usan los sistemas de IA.
- Transparencia hacia empleados y grupos de interés.
Preguntas frecuentes sobre gobierno de la IA
Obligaciones, AI Act, ISO/IEC 42001 y por dónde empezar.
¿Qué es el gobierno de la IA?
Es el conjunto de políticas, procesos, responsables y controles que permiten a una organización desarrollar, implantar y usar la inteligencia artificial de forma segura, ética y conforme a la normativa. Su finalidad es reducir riesgos, cumplir la ley y poder demostrar un uso responsable.
¿Mi empresa está obligada a tener un modelo de gobierno de la IA?
Depende de los sistemas que use y de su nivel de riesgo según el AI Act. Pero cualquier organización que desarrolle, implante o use IA debería tener un modelo de gobierno proporcionado que le permita gestionar riesgos y demostrar cumplimiento, empezando por la formación de su personal, que ya es obligatoria.
¿Qué diferencia hay entre el gobierno de la IA y el AI Act?
El AI Act es la norma europea que fija obligaciones legales. El gobierno de la IA es el modelo de gestión que permite cumplirlas e integra procesos, controles, supervisión, gestión del riesgo y mejora continua. El AI Act marca las reglas; el gobierno de la IA, cómo aplicarlas dentro de la empresa.
¿Qué relación tiene con ISO/IEC 42001?
ISO/IEC 42001 es la primera norma internacional para implantar un sistema de gestión de la IA. Si el gobierno de la IA define el marco, la norma aporta una metodología reconocida para implantarlo, mantenerlo, mejorarlo y, si quieres, certificarlo. Más en implantación ISO/IEC 42001.
¿Qué riesgos tiene usar IA sin un modelo de gobierno?
Incumplimientos del AI Act y del RGPD, decisiones automatizadas poco transparentes, uso inadecuado de datos personales, vulnerabilidades de seguridad, falta de trazabilidad, pérdida de confianza de clientes y socios, y dificultades para superar auditorías.
¿Qué empresas lo necesitan?
Las que usan herramientas de IA, desarrollan modelos propios, implantan asistentes, automatizan procesos con IA o toman decisiones apoyadas en ella. Especialmente las que operan en sectores regulados o manejan información sensible.
¿Qué diferencia hay entre consultoría AI Act, ISO 42001 y pentesting de IA?
La consultoría AI Act adapta la empresa al reglamento; ISO/IEC 42001 implanta el sistema de gestión; el pentesting de IA evalúa la seguridad de modelos y agentes. Los tres forman parte de una estrategia integral de gobierno de la IA.
¿Por dónde debería empezar?
Por un diagnóstico: inventario de los usos de IA, grado de cumplimiento, riesgos principales y una hoja de ruta. A partir de ahí se implanta el modelo de forma proporcionada.
Servicios relacionados
Lecturas recomendadas
- ISO 42001 vs ISO 27001Diferencias y cómo integrarlas
- Gobierno de la IA: guía de datos y riesgosResponsabilidades, datos y riesgos
- El AI Act ya está en vigor en EspañaQué implica para las empresas
- Roadmap AI Act 2026–2028Qué obligaciones llegan y cuándo
- Gobernanza de la IA e ISO 22989Conceptos y terminología
Empieza hoy a gobernar tu IA
Pide una primera reunión: revisamos cómo usáis la IA, qué riesgos y obligaciones tenéis y por dónde empezar.
Contenido revisado por el equipo de consultoría de BCNSoluciona · octubre de 2026